



В программном обеспечении Cisco IOS XE исправлена уязвимость

В программном обеспечении Cisco IOS XE исправлена уязвимость

В программном обеспечении Cisco IOS XE исправлена уязвимость

Уязвимость в Cisco IOS XE позволяет не прошедшему аутентификацию злоумышленнику войти в систему, на которой запущена уязвимая версия этого программного обеспечения, со стандартным именем пользователя и паролем, которые используются при первоначальной загрузке.

Уязвимость существует из-за недокументированной учетной записи пользователя с уровнем привилегий 15, эта запись использует имя пользователя и пароль по умолчанию. Атакующий может использовать эту запись для удаленного подключения к уязвимому устройству.

Брешь затрагивает устройства Cisco, на которых установлена версия программного обеспечения Cisco IOS XE 16.x, более ранние версии не подвержены этой проблеме.

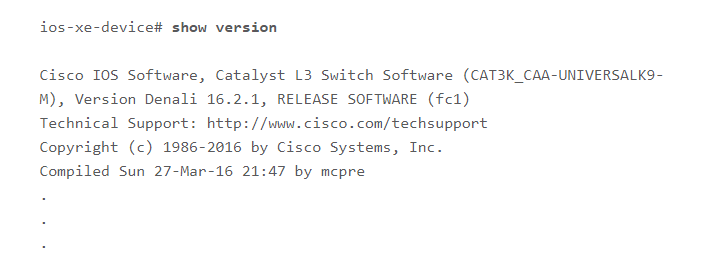
«Чтобы определить, какая версия Cisco IOS XE работает на устройстве, администраторы могут использовать команду show version, введя ее в интерфейсе командной строки. После этого отобразится соответствующее информационное окно, в котором можно найти версию Cisco IOS XE», — говорится в рекомендациях Cisco.

Пример использования этой команды можно посмотреть на скриншоте ниже:

Cisco выпустила обновление, устраняющее эту уязвимость.

Напомним, что эксперты Cisco Talos сообщили о вредоносной программе, получившей название GoScanSSH, этот зловред используется для компрометации серверов SSH, открытых для доступа из Сети. Злонамеренный код написан на языке программирования Go, что является не совсем обычной практикой.

Во вредоносе обнаружено несколько интересных функций, например, GoScanSSH старается не заражать правительственные и военные сети.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru