



В программном обеспечении Cisco IOS XE исправлена уязвимость

В программном обеспечении Cisco IOS XE исправлена уязвимость

В программном обеспечении Cisco IOS XE исправлена уязвимость

Уязвимость в Cisco IOS XE позволяет не прошедшему аутентификацию злоумышленнику войти в систему, на которой запущена уязвимая версия этого программного обеспечения, со стандартным именем пользователя и паролем, которые используются при первоначальной загрузке.

Уязвимость существует из-за недокументированной учетной записи пользователя с уровнем привилегий 15, эта запись использует имя пользователя и пароль по умолчанию. Атакующий может использовать эту запись для удаленного подключения к уязвимому устройству.

Брешь затрагивает устройства Cisco, на которых установлена версия программного обеспечения Cisco IOS XE 16.x, более ранние версии не подвержены этой проблеме.

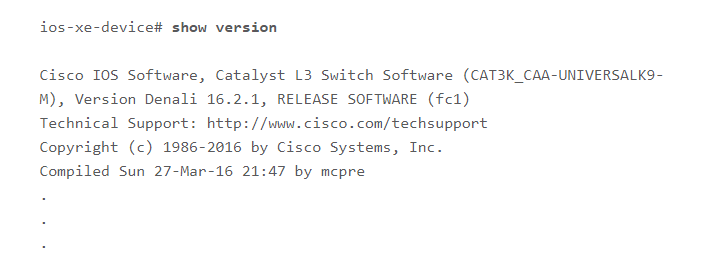
«Чтобы определить, какая версия Cisco IOS XE работает на устройстве, администраторы могут использовать команду show version, введя ее в интерфейсе командной строки. После этого отобразится соответствующее информационное окно, в котором можно найти версию Cisco IOS XE», — говорится в рекомендациях Cisco.

Пример использования этой команды можно посмотреть на скриншоте ниже:

Cisco выпустила обновление, устраняющее эту уязвимость.

Напомним, что эксперты Cisco Talos сообщили о вредоносной программе, получившей название GoScanSSH, этот зловред используется для компрометации серверов SSH, открытых для доступа из Сети. Злонамеренный код написан на языке программирования Go, что является не совсем обычной практикой.

Во вредоносе обнаружено несколько интересных функций, например, GoScanSSH старается не заражать правительственные и военные сети.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru