



В программном обеспечении Cisco IOS XE исправлена уязвимость

В программном обеспечении Cisco IOS XE исправлена уязвимость

В программном обеспечении Cisco IOS XE исправлена уязвимость

Уязвимость в Cisco IOS XE позволяет не прошедшему аутентификацию злоумышленнику войти в систему, на которой запущена уязвимая версия этого программного обеспечения, со стандартным именем пользователя и паролем, которые используются при первоначальной загрузке.

Уязвимость существует из-за недокументированной учетной записи пользователя с уровнем привилегий 15, эта запись использует имя пользователя и пароль по умолчанию. Атакующий может использовать эту запись для удаленного подключения к уязвимому устройству.

Брешь затрагивает устройства Cisco, на которых установлена версия программного обеспечения Cisco IOS XE 16.x, более ранние версии не подвержены этой проблеме.

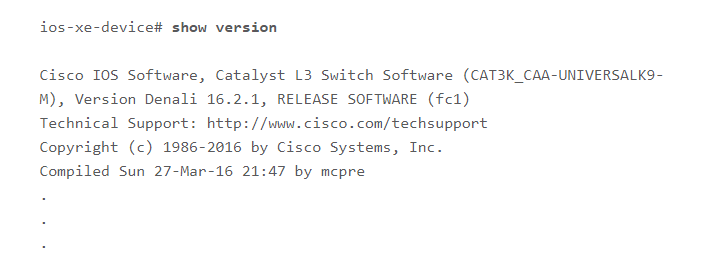
«Чтобы определить, какая версия Cisco IOS XE работает на устройстве, администраторы могут использовать команду show version, введя ее в интерфейсе командной строки. После этого отобразится соответствующее информационное окно, в котором можно найти версию Cisco IOS XE», — говорится в рекомендациях Cisco.

Пример использования этой команды можно посмотреть на скриншоте ниже:

Cisco выпустила обновление, устраняющее эту уязвимость.

Напомним, что эксперты Cisco Talos сообщили о вредоносной программе, получившей название GoScanSSH, этот зловред используется для компрометации серверов SSH, открытых для доступа из Сети. Злонамеренный код написан на языке программирования Go, что является не совсем обычной практикой.

Во вредоносе обнаружено несколько интересных функций, например, GoScanSSH старается не заражать правительственные и военные сети.

Подпишитесь на новости

Депутаты хотят утроить максимальный срок за онлайн-призывы к беспорядкам

Депутаты предложили ужесточить наказание за призывы к массовым беспорядкам: максимальный срок может вырасти с двух до четырёх лет. А если использовать интернет или СМИ — до шести. Для онлайн-публикаций хотят прописать отдельную часть статьи УК.

Соответствующий законопроект внесён в Госдуму группой депутатов во главе с председателем комитета по безопасности Василием Пискаревым.

Как сообщает «КоммерсантЪ», поправки затрагивают также ответственность за террористическую пропаганду и насилие против представителей власти.

Новая норма касается призывов к беспорядкам, участию в них и насилию над гражданами. По оценке опрошенного изданием юриста, интернет-вариант такого преступления перейдёт в категорию тяжких. Вместе с наказанием изменятся и сроки давности: вместо нынешних двух лет — десять.

За публичные призывы, оправдание или пропаганду терроризма через интернет и СМИ предлагают увеличить дополнительный запрет занимать определённые должности или заниматься определённой деятельностью — с пяти до шести лет.

Максимальный штраф за насилие против представителя власти по части 1 статьи 318 УК хотят поднять с 200 тысяч до 500 тысяч рублей.

RSS: Новости на портале Anti-Malware.ru