



ESET: криптомошенники атакуют пользователей биржи Poloniex

ESET: криптомошенники атакуют пользователей биржи Poloniex

ESET: криптомошенники атакуют пользователей биржи Poloniex

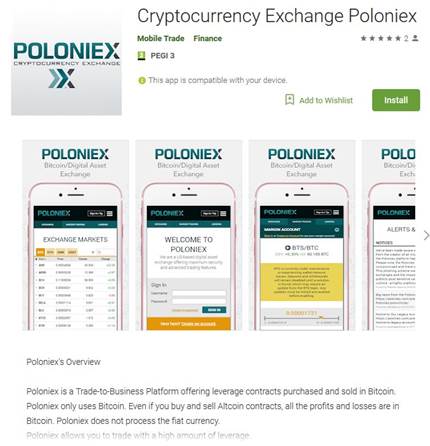
Специалисты ESET обнаружили новую фишинговую атаку, нацеленную на пользователей криптовалютной биржи Poloniex. В Google Play появилось новое вредоносное приложение, предназначенное для кражи данных.

Poloniex – популярная криптовалютная биржа, на которой можно торговать более чем 100 криптовалютами. У ресурса есть официальный сайт, но отсутствует собственное мобильное приложение, чем давно и успешно пользуются мошенники.

В марте вирусный аналитик ESET Лукас Стефанко обнаружил в Google Play новое вредоносное приложение, использующее бренд Poloniex. На тот момент программа не собирала данные – только переадресовывала пользователей на официальный сайт биржи.

По мнению Лукаса Стефанко, мошенники планировали таким образом набрать базу лояльных пользователей, а затем перехватывать их данные с помощью поддельного окна для ввода логина и пароля.

Фишинговое приложение было удалено из Google Play после сообщения ESET.

Осенью 2017 года ESET предупреждала о других фишинговых кампаниях, связанных с Poloniex. Поддельные приложения POLONIEX и POLONIEX EXCHANGE, собирающие логины и пароли пользователей, были скачаны из Google Play в общей сложности больше 5000 раз.

ESET рекомендует проверять подлинность мобильных приложений (наличие ссылки на официальном сайте), рейтинги и отзывы пользователей на Google Play, а также использовать двухфакторную аутентификацию и надежное антивирусное решение для мобильных устройств.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru