



ESET: криптомошенники атакуют пользователей биржи Poloniex

ESET: криптомошенники атакуют пользователей биржи Poloniex

ESET: криптомошенники атакуют пользователей биржи Poloniex

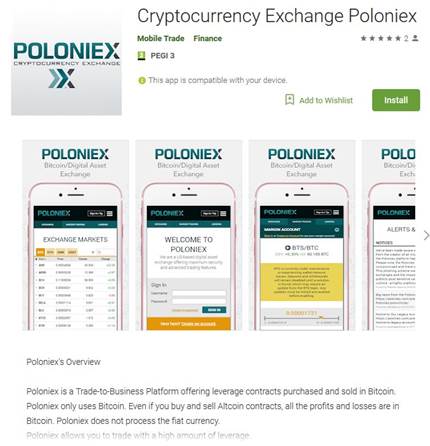
Специалисты ESET обнаружили новую фишинговую атаку, нацеленную на пользователей криптовалютной биржи Poloniex. В Google Play появилось новое вредоносное приложение, предназначенное для кражи данных.

Poloniex – популярная криптовалютная биржа, на которой можно торговать более чем 100 криптовалютами. У ресурса есть официальный сайт, но отсутствует собственное мобильное приложение, чем давно и успешно пользуются мошенники.

В марте вирусный аналитик ESET Лукас Стефанко обнаружил в Google Play новое вредоносное приложение, использующее бренд Poloniex. На тот момент программа не собирала данные – только переадресовывала пользователей на официальный сайт биржи.

По мнению Лукаса Стефанко, мошенники планировали таким образом набрать базу лояльных пользователей, а затем перехватывать их данные с помощью поддельного окна для ввода логина и пароля.

Фишинговое приложение было удалено из Google Play после сообщения ESET.

Осенью 2017 года ESET предупреждала о других фишинговых кампаниях, связанных с Poloniex. Поддельные приложения POLONIEX и POLONIEX EXCHANGE, собирающие логины и пароли пользователей, были скачаны из Google Play в общей сложности больше 5000 раз.

ESET рекомендует проверять подлинность мобильных приложений (наличие ссылки на официальном сайте), рейтинги и отзывы пользователей на Google Play, а также использовать двухфакторную аутентификацию и надежное антивирусное решение для мобильных устройств.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru