



Сбои в работе Telegram, Роскомнадзор, похоже, ни при чем

Сбои в работе Telegram, Роскомнадзор, похоже, ни при чем

Сбои в работе Telegram, Роскомнадзор, похоже, ни при чем

29 марта пользователи популярного мессенджера Telegram пожаловались на проблемы с доставкой и получением сообщений. Оказалось, что все дело в сбое, о котором уже официально сообщили представители Telegram.

Жалобы приходили от пользователей многих стран. В частности, сбоями столкнулись в Европе, на Ближнем Востоке и в странах СНГ. Зарегистрированы проблемы у пользователей в России, Италии, Украины, Германии.

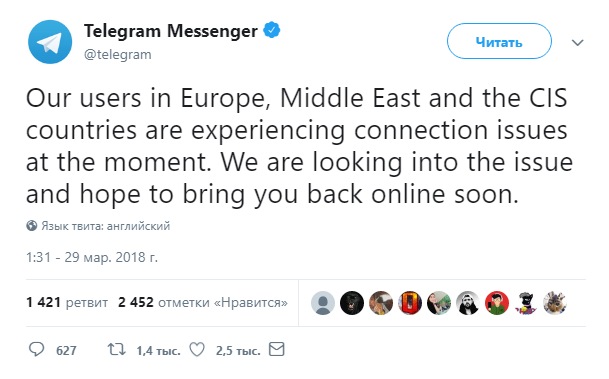
По поводу проблемы представители мессенджера опубликовали сообщение в Twitter:

«В настоящее время наши пользователи в Европе, на Ближнем Востоке и в странах СНГ испытывают проблемы с получением и отправкой сообщений. Мы пытаемся выяснить причины проблемы и надеемся вскоре наладить работу», — пишут представители Telegram.

Напомним, что Роскомнадзор обещал заблокировать Telegram при неисполнении им обязательств. Речь идет о необходимости исполнения обязанностей организатора распространения информации. В соответствии со ст. 10.1 закона № 149-ФЗ данные обязанности заключаются в предоставлении федеральному органу исполнительной власти в области обеспечения безопасности (ФСБ России) информации, необходимой для декодирования принимаемых, передаваемых, доставляемых и (или) обрабатываемых электронных сообщений.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru