



Системы Boeing были, предположительно, атакованы WannaCry

Системы Boeing были, предположительно, атакованы WannaCry

Системы Boeing были, предположительно, атакованы WannaCry

В среду представители Boeing заявили об обнаружении следов кибератаки в своих системах, предположительно, в них замешан печально известный вредонос-вымогатель WannaCry, поразивший более 70 стран в прошлом году.

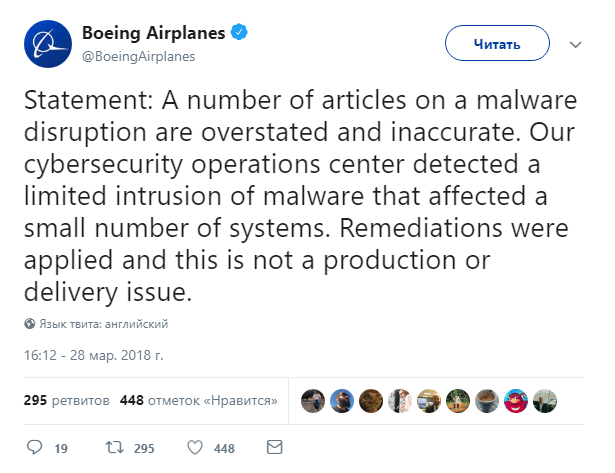
Соответствующее сообщение было оставлено представителями корпорации в официальном аккаунте Twitter:

«Ряд статей, в которых говорится о вторжении вредоносной программы, преувеличены и не точны в изложении фактов. Наш центр кибербезопасности обнаружил частичное проникновение злонамеренной программы, которое затронуло небольшое количество систем. Нами были приняты соответствующие меры», — говорится в сообщении.

Об атаке WannaCry на системы Boeing сообщало американское издание The New York Times, опубликовавшее сообщение главного инженера Boeing, который призывал всех в корпорации приготовиться.

Напомним, что эпидемия вредоноса WannaCry стремительно началась 12 мая 2017 года. Более 70 стран, десятки тысяч зараженных компьютеров — вот неполные «заслуги» данного вида вымогателей.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru