



Системы Boeing были, предположительно, атакованы WannaCry

Системы Boeing были, предположительно, атакованы WannaCry

Системы Boeing были, предположительно, атакованы WannaCry

В среду представители Boeing заявили об обнаружении следов кибератаки в своих системах, предположительно, в них замешан печально известный вредонос-вымогатель WannaCry, поразивший более 70 стран в прошлом году.

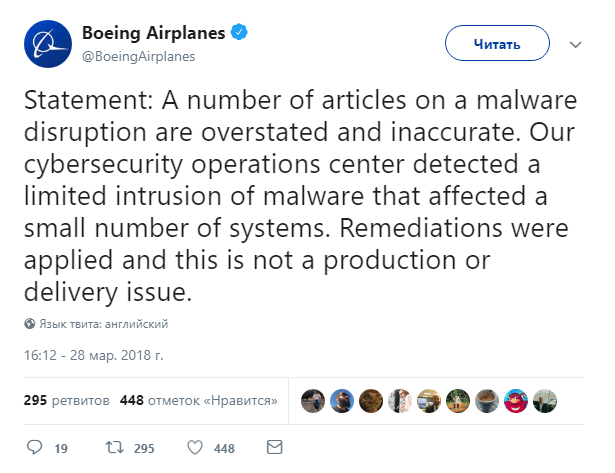
Соответствующее сообщение было оставлено представителями корпорации в официальном аккаунте Twitter:

«Ряд статей, в которых говорится о вторжении вредоносной программы, преувеличены и не точны в изложении фактов. Наш центр кибербезопасности обнаружил частичное проникновение злонамеренной программы, которое затронуло небольшое количество систем. Нами были приняты соответствующие меры», — говорится в сообщении.

Об атаке WannaCry на системы Boeing сообщало американское издание The New York Times, опубликовавшее сообщение главного инженера Boeing, который призывал всех в корпорации приготовиться.

Напомним, что эпидемия вредоноса WannaCry стремительно началась 12 мая 2017 года. Более 70 стран, десятки тысяч зараженных компьютеров — вот неполные «заслуги» данного вида вымогателей.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru