



Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Эксперты в области безопасности последние несколько дней сообщают о массовых сканированиях, осуществляемых IoT-ботнетом Hajime, который пытается найти непропатченные устройства MikroTik и заразить их.

Все началось в воскресение, 25 марта, в этот день эксперты отметили подозрительные сканирования порта 8291.

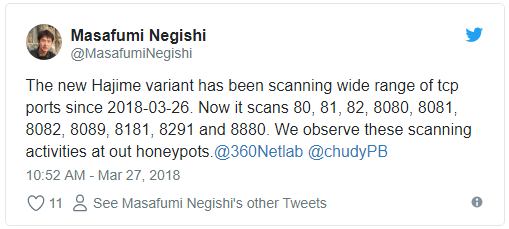
Например, исследователь Мазафуми Негиши (Masafumi Negishi) сообщил об этом в Twitter:

«Новый образец Hajime с 26 марта сканирует большой диапазон tcp-портов. Среди сканируемых портов: 80, 81, 82, 8080, 8081, 8082, 8089, 8181, 8291 и 8880. Нам удалось зафиксировать эту активность благодаря нашим ханипотам (honeypots)», — пишет господин Негиши.

Похожее заявление в Twitter сделала компания 360 Netlab:

«Старый ботнет 360 Netlab возвращается с новым эксплойтом, использующим брешь, которая была раскрыта 13 дней назад», — пишет 360 Netlab.

Первыми, кто обнаружил сканирование, были исследователи из команды Netlab, они сообщили, что ботнет Hajime выполнил более 860 000 сканирований за последние три дня. В этой кампании злоумышленники пытаются использовать уязвимость, известную как «Chimay Red», затрагивающую прошивку MikroTik RouterOS 6.38.4 и боле ранние версии. Эта уязвимость позволяет выполнять код и использовать устройство в своих целях.

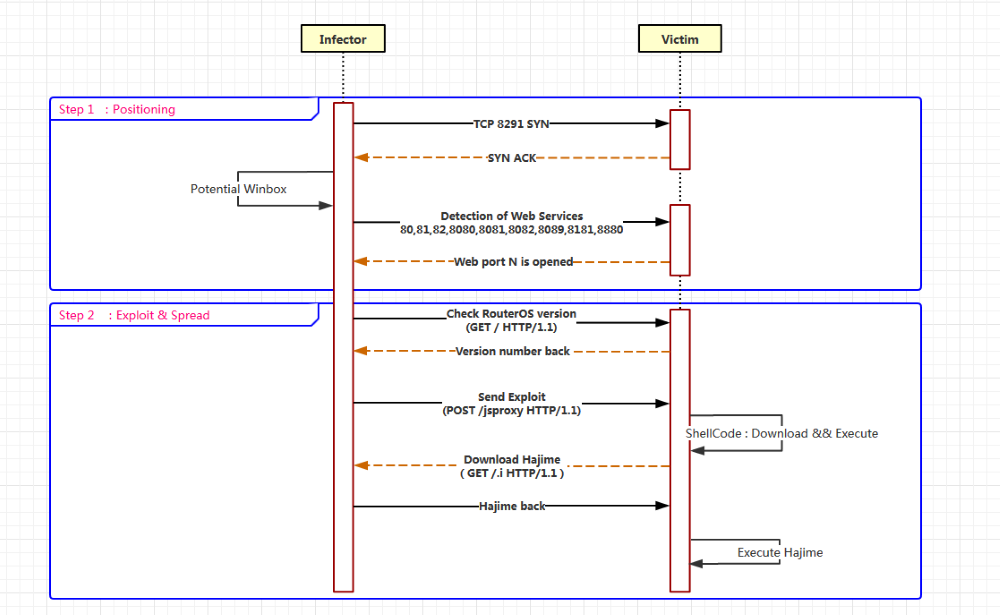
Механизм заражения в этой кампании следующий — Hajime сканируют случайные IP-адреса по порту 8291, целью этого является обнаружение уязвимого устройства MikroTik. Как только вредонос находит такое устройство, он пытается заразить его, используя общедоступный пакет эксплойтов, который отправляется на один из портов: 80, 81, 82, 8080, 8081, 8082, 8089, 8181 и 8880.

После успешного заражения зараженное устройство также начинает сканирование, чтобы заразить другие маршрутизаторы MikroTik.

Напомним, что в 2016 году мы писали про Hajime, который управлялся посредством P2P и заражал IoT-устройства.

Что касается MikroTik, то подробности бреши, которую также использовал вредонос Slingshot, были опубликованы около десяти дней назад.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru