



Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Эксперты в области безопасности последние несколько дней сообщают о массовых сканированиях, осуществляемых IoT-ботнетом Hajime, который пытается найти непропатченные устройства MikroTik и заразить их.

Все началось в воскресение, 25 марта, в этот день эксперты отметили подозрительные сканирования порта 8291.

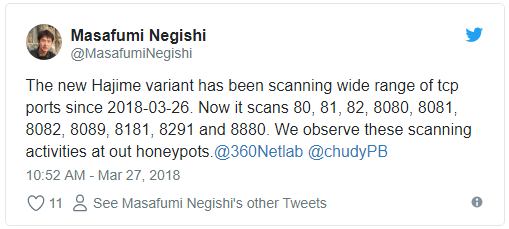
Например, исследователь Мазафуми Негиши (Masafumi Negishi) сообщил об этом в Twitter:

«Новый образец Hajime с 26 марта сканирует большой диапазон tcp-портов. Среди сканируемых портов: 80, 81, 82, 8080, 8081, 8082, 8089, 8181, 8291 и 8880. Нам удалось зафиксировать эту активность благодаря нашим ханипотам (honeypots)», — пишет господин Негиши.

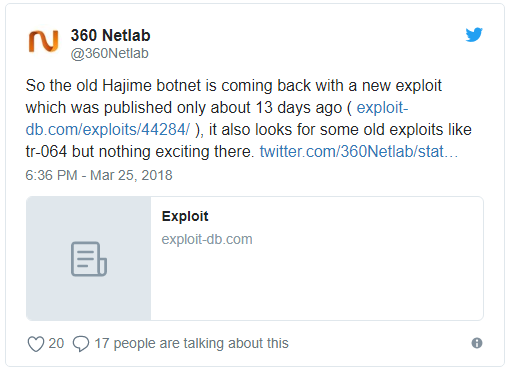
Похожее заявление в Twitter сделала компания 360 Netlab:

«Старый ботнет 360 Netlab возвращается с новым эксплойтом, использующим брешь, которая была раскрыта 13 дней назад», — пишет 360 Netlab.

Первыми, кто обнаружил сканирование, были исследователи из команды Netlab, они сообщили, что ботнет Hajime выполнил более 860 000 сканирований за последние три дня. В этой кампании злоумышленники пытаются использовать уязвимость, известную как «Chimay Red», затрагивающую прошивку MikroTik RouterOS 6.38.4 и боле ранние версии. Эта уязвимость позволяет выполнять код и использовать устройство в своих целях.

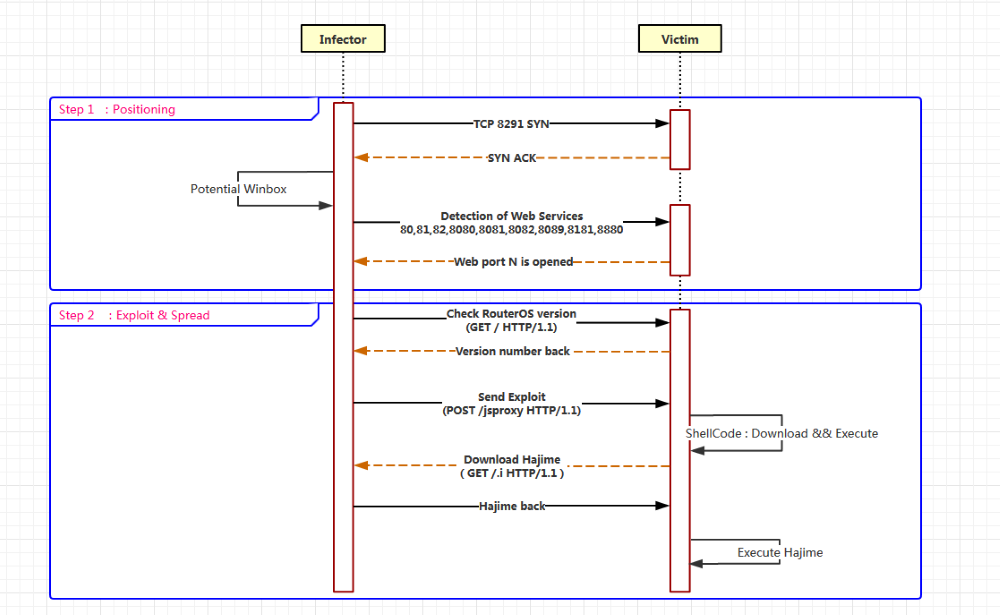
Механизм заражения в этой кампании следующий — Hajime сканируют случайные IP-адреса по порту 8291, целью этого является обнаружение уязвимого устройства MikroTik. Как только вредонос находит такое устройство, он пытается заразить его, используя общедоступный пакет эксплойтов, который отправляется на один из портов: 80, 81, 82, 8080, 8081, 8082, 8089, 8181 и 8880.

После успешного заражения зараженное устройство также начинает сканирование, чтобы заразить другие маршрутизаторы MikroTik.

Напомним, что в 2016 году мы писали про Hajime, который управлялся посредством P2P и заражал IoT-устройства.

Что касается MikroTik, то подробности бреши, которую также использовал вредонос Slingshot, были опубликованы около десяти дней назад.

Подпишитесь на новости

Полностью российский электромобиль пообещали через один-два года

Первый полностью отечественный электромобиль может появиться в России уже в течение ближайших двух лет. Такой прогноз озвучил академик РАН Евгений Антипов на форуме «Наука будущего — наука молодых» в Нижнем Новгороде. Оптимизм учёного подпитывает мировой рынок: электрокары уже составляют около четверти выпускаемых легковых автомобилей, а лидируют по продажам Китай, Евросоюз и США.

Аккумуляторы постепенно дешевеют, поэтому ценник электромобиля больше не выглядит таким космическим, как на заре Tesla.

В России тем временем разворачивается производство литий-ионных батарей. Уже запущена гигафабрика «Росатома» мощностью 4 ГВт·ч в год, ещё два предприятия должны заработать в Красной Пахре и Долгопрудном.

По оценке Антипова, к 2027 году совокупная мощность достигнет 13 ГВт·ч — теоретически этого хватит примерно на 200 тыс. электромобилей ежегодно.

Правда, в словосочетании полностью отечественный пока имеется небольшая китайская деталь размером с технологическую цепочку. Действующие предприятия используют китайские технологии, оборудование и материалы.

Российским аккумулятор станет только тогда, когда ключевые компоненты для него начнут серийно производить внутри страны. Сейчас отечественные электромобили и электробусы уже выпускаются, но батареи в них остаются импортными.

Поэтому прогноз академика — не утверждённый срок автопроизводителя, а оценка того, когда российская промышленность сможет собрать всю цепочку у себя.

Есть и ещё один вызов: безопасность катодных материалов. При определённых условиях они могут быть взрывоопасны, поэтому химикам предстоит сделать батареи не только российскими, но и достаточно безопасными.

RSS: Новости на портале Anti-Malware.ru