



Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Эксперты в области безопасности последние несколько дней сообщают о массовых сканированиях, осуществляемых IoT-ботнетом Hajime, который пытается найти непропатченные устройства MikroTik и заразить их.

Все началось в воскресение, 25 марта, в этот день эксперты отметили подозрительные сканирования порта 8291.

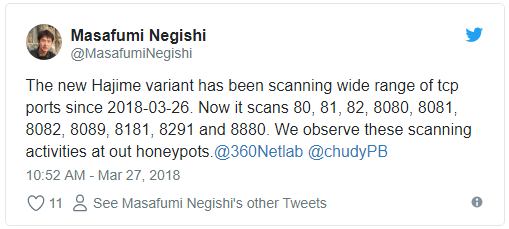
Например, исследователь Мазафуми Негиши (Masafumi Negishi) сообщил об этом в Twitter:

«Новый образец Hajime с 26 марта сканирует большой диапазон tcp-портов. Среди сканируемых портов: 80, 81, 82, 8080, 8081, 8082, 8089, 8181, 8291 и 8880. Нам удалось зафиксировать эту активность благодаря нашим ханипотам (honeypots)», — пишет господин Негиши.

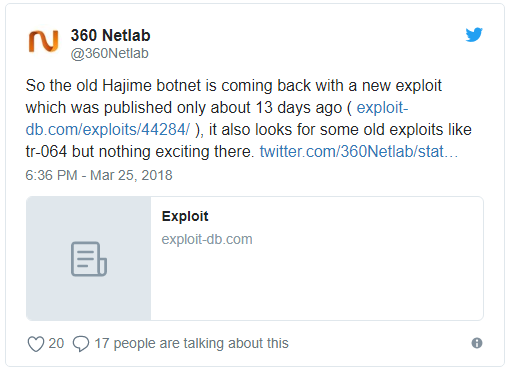
Похожее заявление в Twitter сделала компания 360 Netlab:

«Старый ботнет 360 Netlab возвращается с новым эксплойтом, использующим брешь, которая была раскрыта 13 дней назад», — пишет 360 Netlab.

Первыми, кто обнаружил сканирование, были исследователи из команды Netlab, они сообщили, что ботнет Hajime выполнил более 860 000 сканирований за последние три дня. В этой кампании злоумышленники пытаются использовать уязвимость, известную как «Chimay Red», затрагивающую прошивку MikroTik RouterOS 6.38.4 и боле ранние версии. Эта уязвимость позволяет выполнять код и использовать устройство в своих целях.

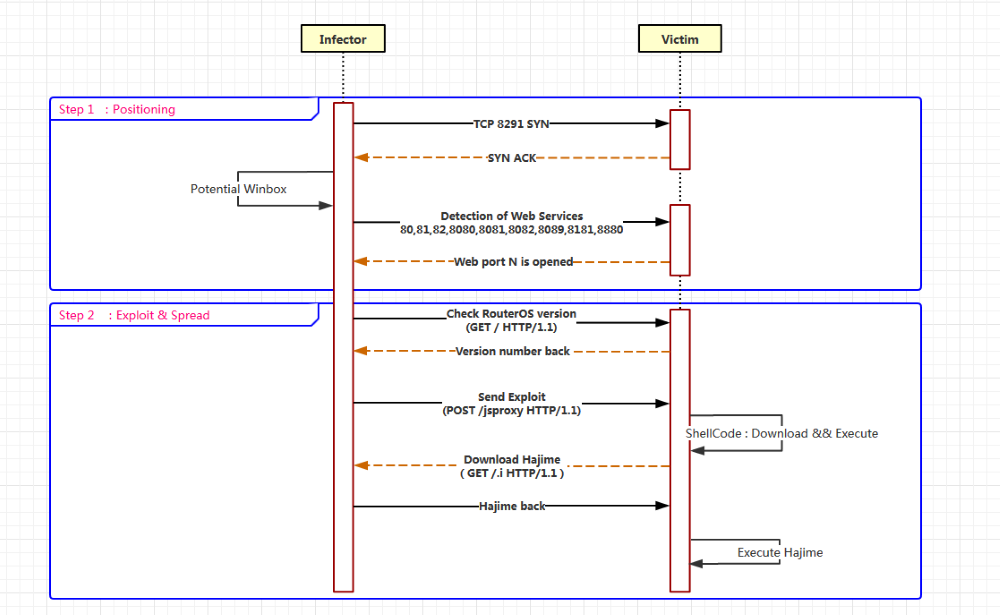
Механизм заражения в этой кампании следующий — Hajime сканируют случайные IP-адреса по порту 8291, целью этого является обнаружение уязвимого устройства MikroTik. Как только вредонос находит такое устройство, он пытается заразить его, используя общедоступный пакет эксплойтов, который отправляется на один из портов: 80, 81, 82, 8080, 8081, 8082, 8089, 8181 и 8880.

После успешного заражения зараженное устройство также начинает сканирование, чтобы заразить другие маршрутизаторы MikroTik.

Напомним, что в 2016 году мы писали про Hajime, который управлялся посредством P2P и заражал IoT-устройства.

Что касается MikroTik, то подробности бреши, которую также использовал вредонос Slingshot, были опубликованы около десяти дней назад.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru