



Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Эксперты в области безопасности последние несколько дней сообщают о массовых сканированиях, осуществляемых IoT-ботнетом Hajime, который пытается найти непропатченные устройства MikroTik и заразить их.

Все началось в воскресение, 25 марта, в этот день эксперты отметили подозрительные сканирования порта 8291.

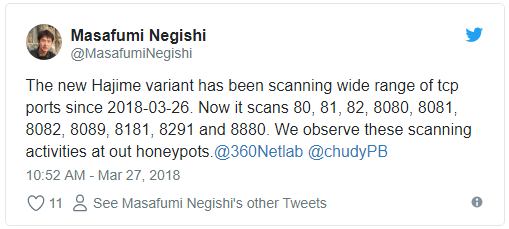
Например, исследователь Мазафуми Негиши (Masafumi Negishi) сообщил об этом в Twitter:

«Новый образец Hajime с 26 марта сканирует большой диапазон tcp-портов. Среди сканируемых портов: 80, 81, 82, 8080, 8081, 8082, 8089, 8181, 8291 и 8880. Нам удалось зафиксировать эту активность благодаря нашим ханипотам (honeypots)», — пишет господин Негиши.

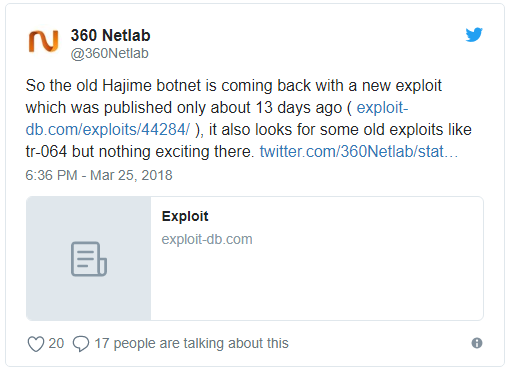
Похожее заявление в Twitter сделала компания 360 Netlab:

«Старый ботнет 360 Netlab возвращается с новым эксплойтом, использующим брешь, которая была раскрыта 13 дней назад», — пишет 360 Netlab.

Первыми, кто обнаружил сканирование, были исследователи из команды Netlab, они сообщили, что ботнет Hajime выполнил более 860 000 сканирований за последние три дня. В этой кампании злоумышленники пытаются использовать уязвимость, известную как «Chimay Red», затрагивающую прошивку MikroTik RouterOS 6.38.4 и боле ранние версии. Эта уязвимость позволяет выполнять код и использовать устройство в своих целях.

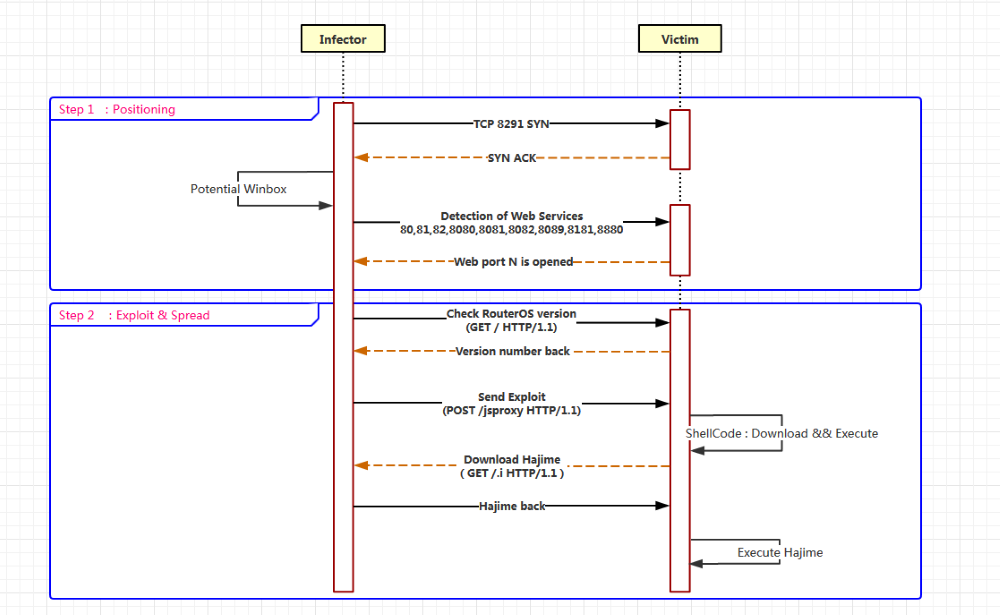
Механизм заражения в этой кампании следующий — Hajime сканируют случайные IP-адреса по порту 8291, целью этого является обнаружение уязвимого устройства MikroTik. Как только вредонос находит такое устройство, он пытается заразить его, используя общедоступный пакет эксплойтов, который отправляется на один из портов: 80, 81, 82, 8080, 8081, 8082, 8089, 8181 и 8880.

После успешного заражения зараженное устройство также начинает сканирование, чтобы заразить другие маршрутизаторы MikroTik.

Напомним, что в 2016 году мы писали про Hajime, который управлялся посредством P2P и заражал IoT-устройства.

Что касается MikroTik, то подробности бреши, которую также использовал вредонос Slingshot, были опубликованы около десяти дней назад.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru