



Facebook детализировано фиксирует звонки и SMS

Facebook детализировано фиксирует звонки и SMS

Facebook детализировано фиксирует звонки и SMS

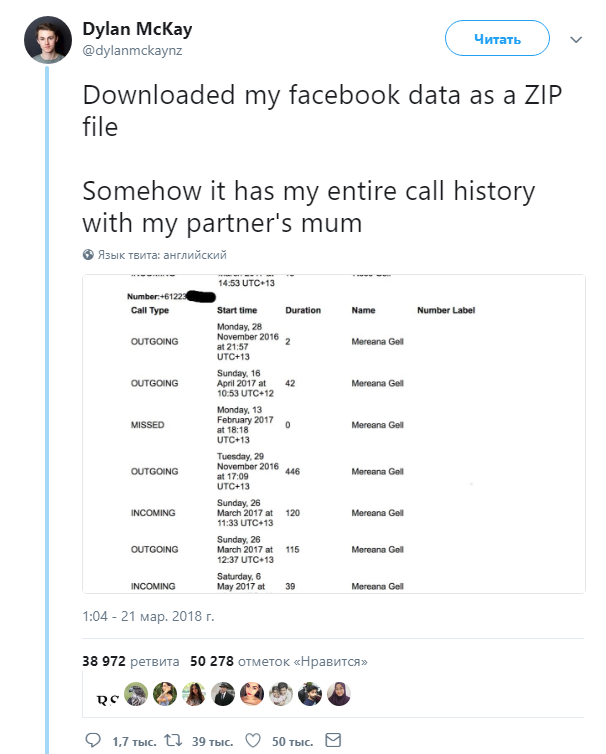
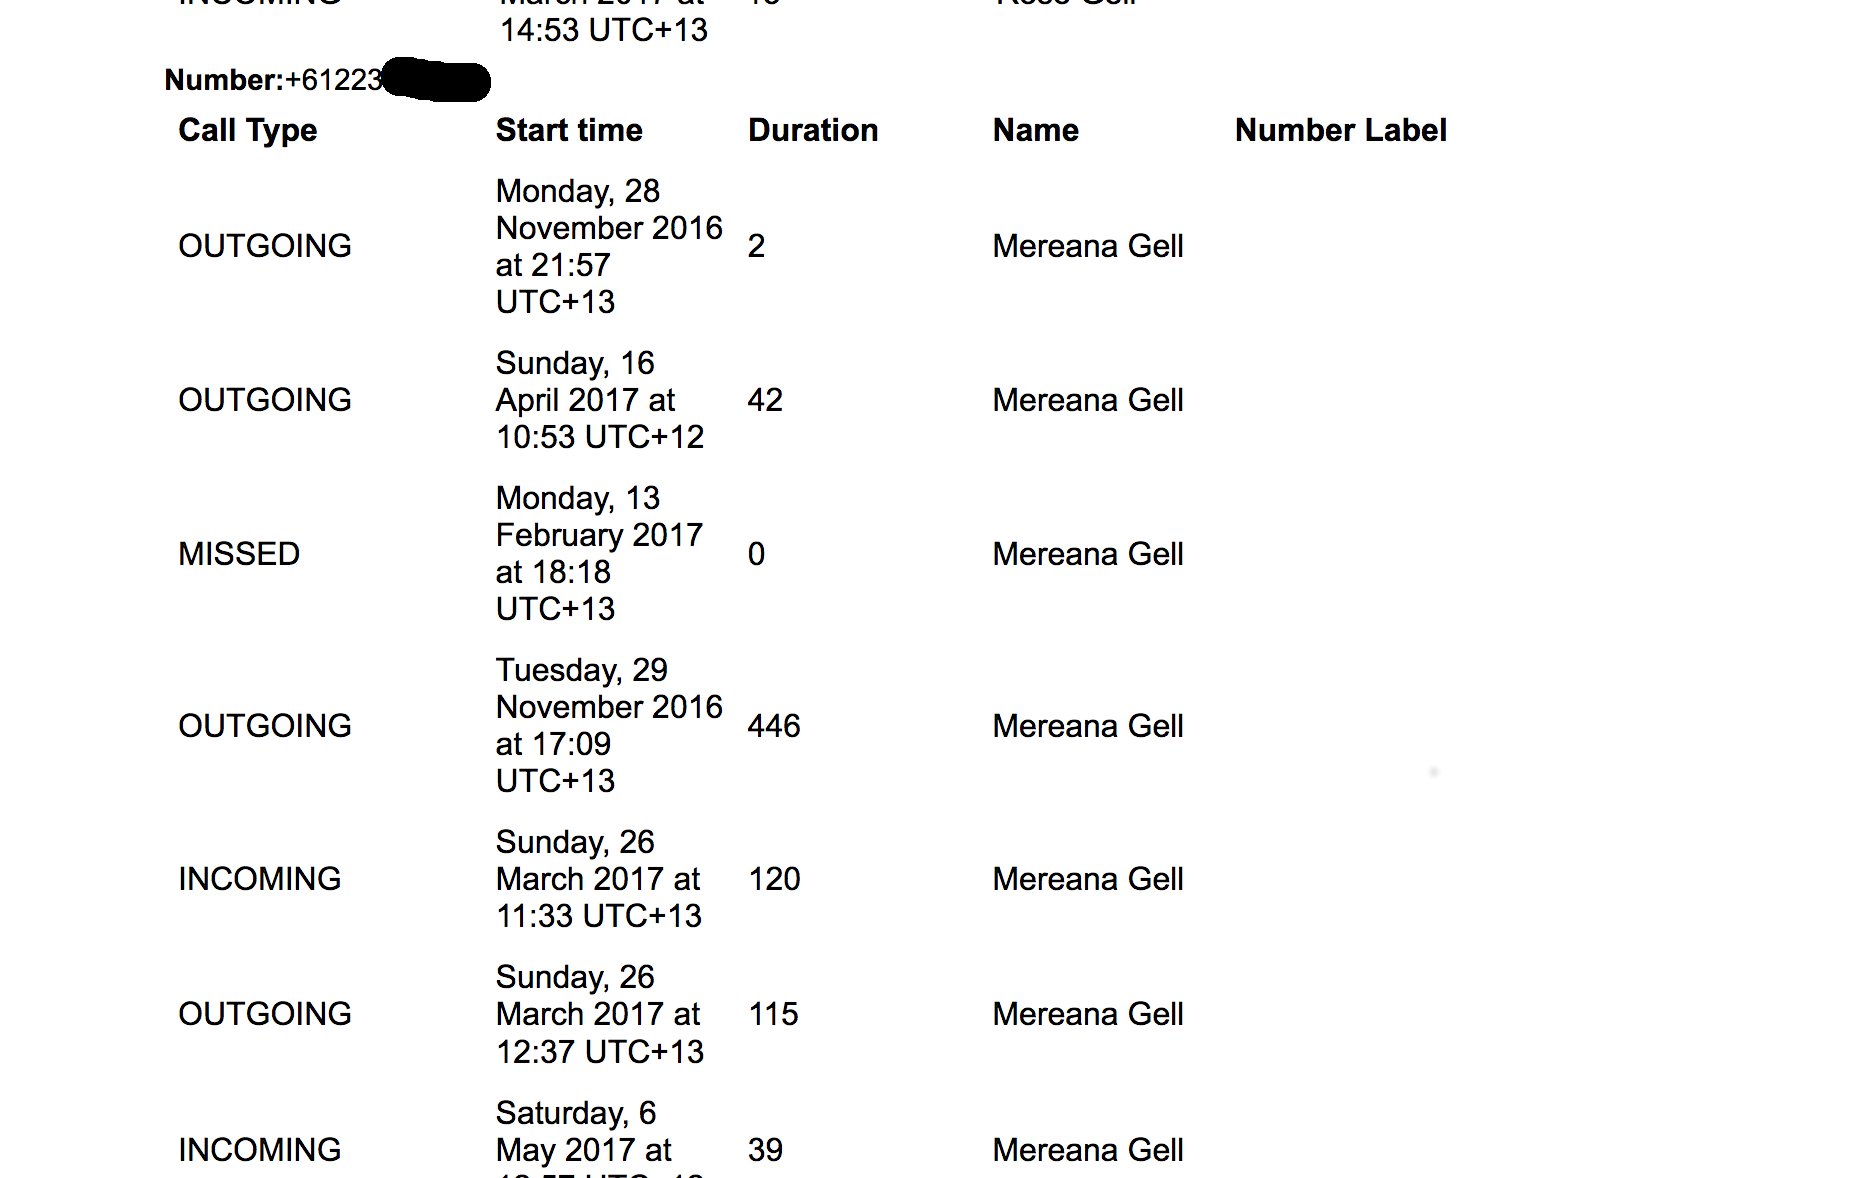
Независимый исследователь из Новой Зеландии Дилан Маккей (Dylan McKay) сообщил об обнаружении информации о своих звонках, включая их продолжительность и имена абонентов, в данных, собираемых соцсетью Facebook.

Как пишет Маккей в Twitter, он загрузил все свои данные из Facebook в ZIP-архиве.

«Почему-то среди этих данных была история моих звонков», — уточнил Маккей.

После этого сообщения различные исследователи принялись проверять наличие аналогичной конфиденциальной информации, принадлежащей им. Находка Маккей подтвердилась, социальная сеть действительно фиксирует детализированные вызовы.

Со своей стороны, Facebook заявила, что логирование такой информации не выходит за рамки законного сбора данных, и что это помогает улучшать систему рекомендаций.

«Благодаря этой системе мы помогаем пользователям искать людей», — отметили представители социальной сети.

Facebook переживает не лучшие времена, ранее стало известно, что социальная сеть столкнулась с самой серьезной утечкой на данный момент. Согласно отчету The Guardian, Cambridge Analytica незаконно собрала более 50 миллионов анкет пользователей Facebook без их согласия, эти данные были использованы для воздействия на результаты выборов в США.

Дошло до того, что даже Mozilla убрала свою рекламу со страниц Facebook после скандала с утечкой.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru