



Android-вредонос Fake WhatsApp распространяется через OneDrive

Android-вредонос Fake WhatsApp распространяется через OneDrive

Android-вредонос Fake WhatsApp распространяется через OneDrive

Специалисты компании Symantec недавно обнаружили новый вредонос для Android, который хранился в аккаунте OneDrive. Эта вредоносная программа интересна именно тем, что распространяется при помощи облачного сервиса Microsoft.

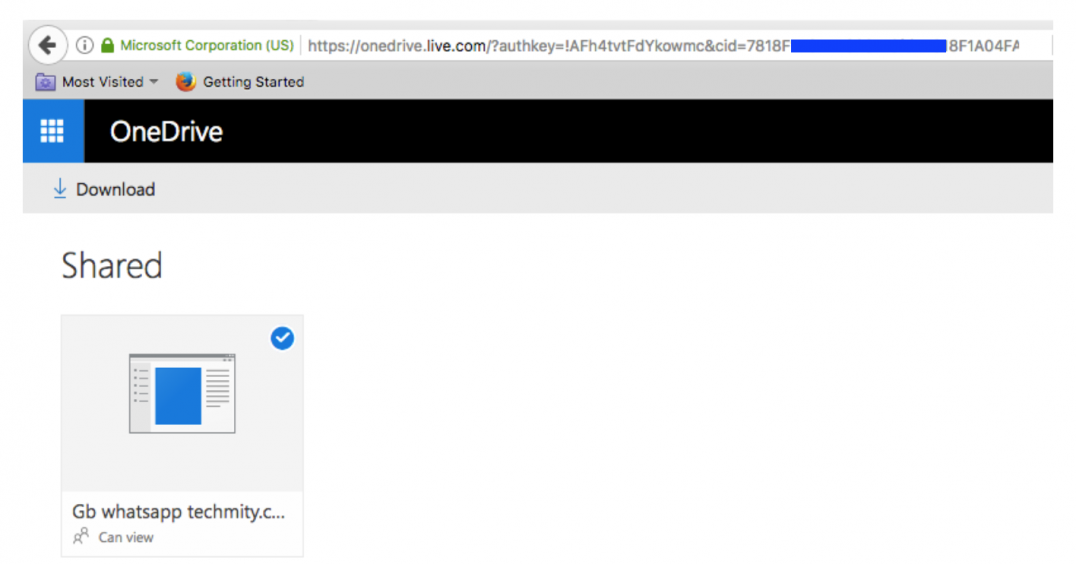
«Недавно мы наткнулись на вредоносный файл, предназначенный для мобильной операционной системы Android. Он располагался в одном из аккаунтов обычного сервиса OneDrive, файл назывался “Gb whatsapp techmity.com hack.apk”», — пишут эксперты Symantec.

В ходе исследования и сбора информации, исследователи Symantec пришли к выводу, что OneDrive использовался для распространения вредоносного файла APK, получившего имя «Fake WhatsApp».

Углубившись в анализ, специалисты отметили, что при нажатии ссылки для расшаривания файла HTTP-запрос перенаправляет на LiveFileStore с помощью заголовка «Location». Благодаря этому становится понятно, что зловред хранится не на платформе OneDrive, скорее на LiveFileStore.

Домен livefilestore.com зарегистрирован Microsoft и используется для хранения контента, загруженного пользователями. Этот домен можно рассматривать как платформу хранения контента, но он не является копией «1drv.ms». Если пользователь загружает какой-либо файл, он будет храниться на livefilestore.com, а ссылка на него будет вида «1drv.ms».

Когда HTTP-запрос перенаправляется на платформу LiveFileStore, приложение загружается через заголовок ответа HTTP «Content-Disposition».

Анализ поведения показал, что вредонос выполняет несанкционированные операции на устройствах пользователей, а также использует имя законного поставщика услуг.

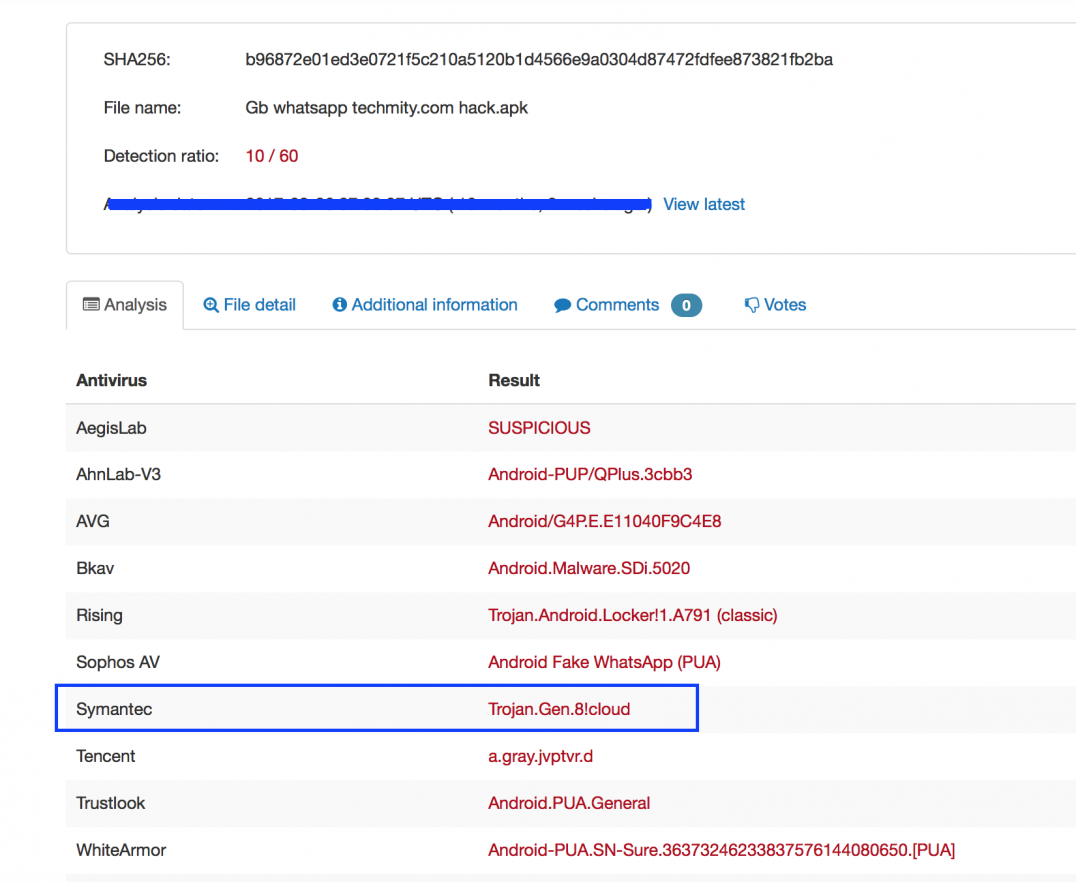
10 из 60 антивирусных продуктов на VirusTotal дезертируют этот файл, либо считают подозрительным:

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru