



Google снова стал площадкой распространения вредоносной рекламы

Google снова стал площадкой распространения вредоносной рекламы

Google снова стал площадкой распространения вредоносной рекламы

15 марта на протяжении нескольких часов поисковик Google выдавал ссылку на вредоносный сайт по запросу “Amazon”. Предполагается, что тысячи пользователей могли стать жертвами преступников. 

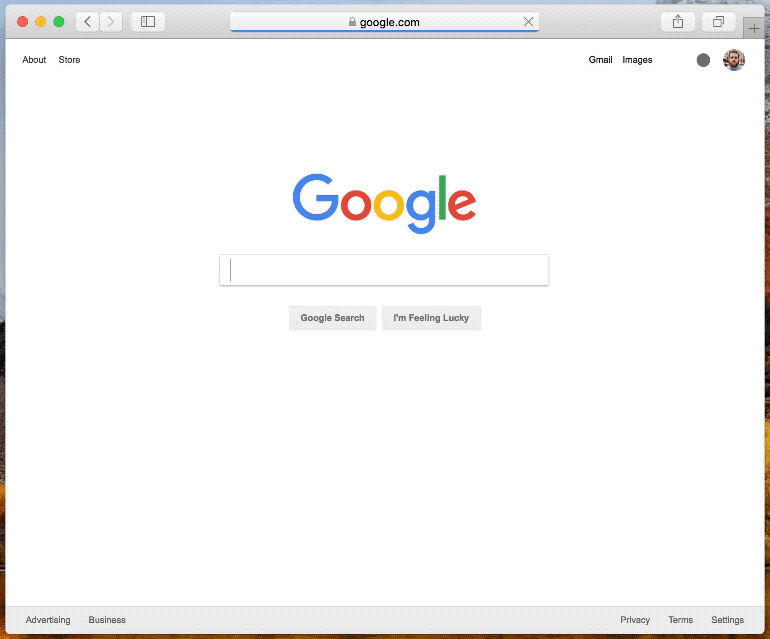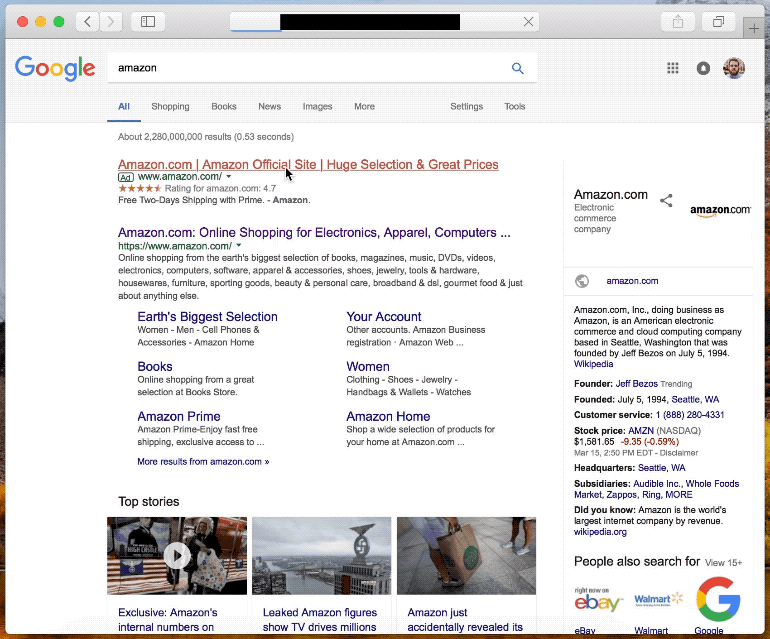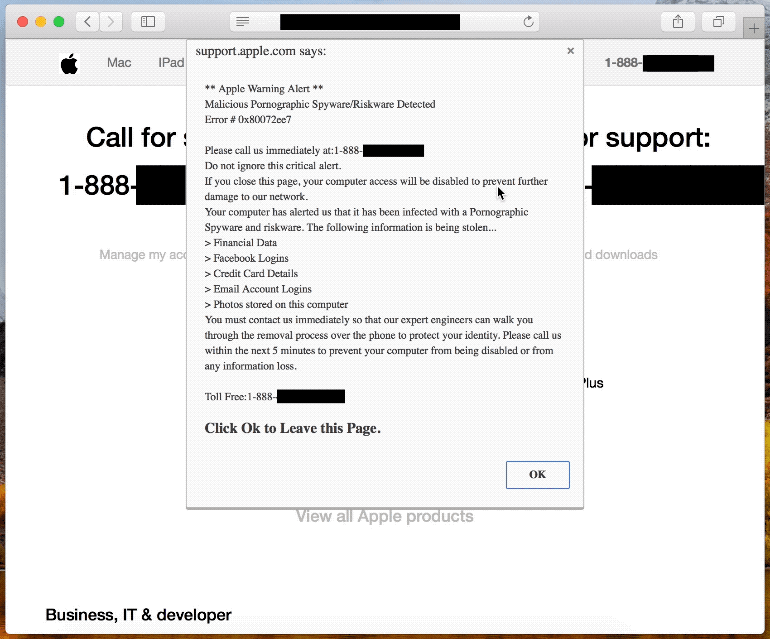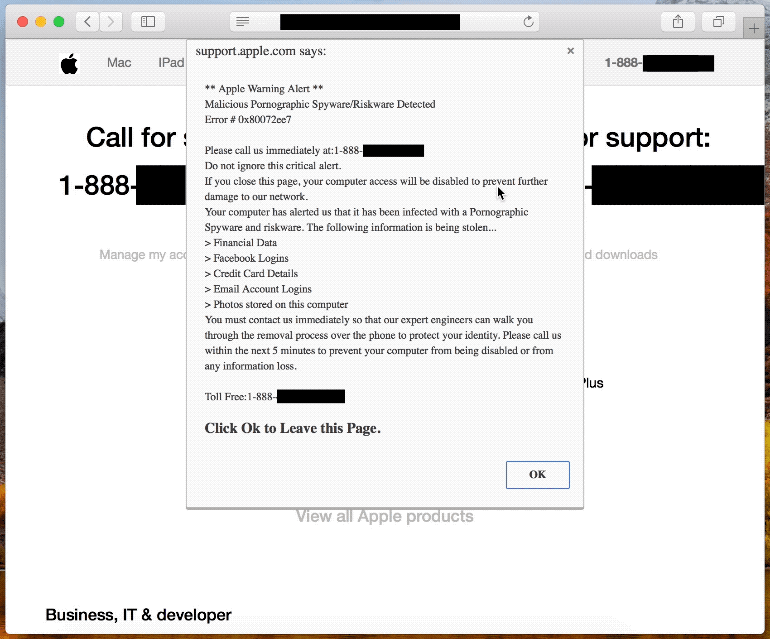
Сайт, на который перенаправляли пользователей, выглядел как официальная страница поддержки Apple или Windows, в зависимости от типа компьютера жертвы. Анализ кода веб-страницы показал, что, когда пользователь пытался закрыть всплывающее окно, оно разворачивалось на весь экран, имитируя действия программы-вымогателя.

Неясно, сколько пользователей стали жертвами мошенников, но, по данным Google Trends, Amazon является самым популярным сайтом среди представителей розничных компаний. Количество поисковых запросов исчисляется миллионами в сутки.

amazon_scam

Как сообщает ZDNet, ссылка на вредоносную страницу была замаскирована под платное объявление и попала в результаты поиска через рекламную сеть Google. Объявление появлялось с помощью прокси скрипта на зараженном домене и выглядело так, будто ведет на официальную страницу Amazon.com. Google становится площадкой для подобной аферы как минимум второй раз за два года.

После того, как представители ZDNet сообщили Google о проблеме, компания произвела проверку и удалила вредоносную страницу из результатов поиска.

Ранее Google сообщали, что в прошлом году им пришлось удалить более трех миллиардов зараженных объявлений и заблокировать 320 000 рекламодателей за нарушение условий площадки.

Напомним, что недавно мы рассказывали о том, как рекламный сервис DoubleClick от Google распространяет майнер.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru