



Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Squiblydoo — новая форма атаки, использующая встроенные средства Windows

Киберпреступники нашли способ обойти инструмент реализации «белых списков», используя встроенные в Windows средства.

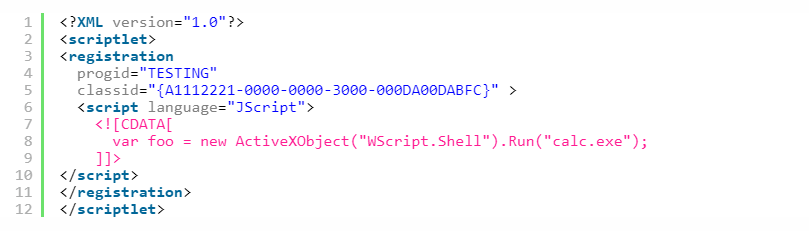
Вредоносная технология получила название Squiblydoo, она позволяет пользователю со стандартными привилегиями загружать и выполнять сценарий, размещенный на удаленном сервере. Вся эта схема осуществляется при помощи подписанных Microsoft бинарников, которые идут в комплекте с операционной системой.

Squiblydoo предоставляет злоумышленникам механизм для запуска несанкционированных скриптов в системах, которые настроены на их блокировку, допуская к выполнению только проверенные программы, объясняют эксперты Carbon Black.

«Squiblydoo использует regsvr32.exe (служебную программу командной строки для регистрации и отмены регистрации элементов управления OLE, например, ActiveX и библиотеки DLL в реестре Windows) для загрузки XML-файла, содержащего куски Java-кода, известные как scriptlets. Таким образом, злоумышленники могут использовать ActiveX и встроенный в XML-файл скрипт VB или JS для выполнения любых типов атак», — пишут эксперты.

Также исследователи предупреждают, что Squiblydoo ориентирован на обход детектирования или блокировки соответствующим софтом. Эта вредоносная схема открывает для киберпреступников новый способ проведения атак с использованием встроенных в операционную систему средств.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru