



Документы Word используются для атак международных гуманитарных движений

Документы Word используются для атак международных гуманитарных движений

Документы Word используются для атак международных гуманитарных движений

Недавно обнаруженная операция кибершпионажа на национальном уровне направлена на организации гуманитарной помощи по всему миру. Злоумышленники используют бэкдоры, скрытые во вредоносных документах Word.

Вредоносная кампания получила имя Honeybee из-за названия документов-приманок, используемых в атаках. Honeybee обнаружили исследователи антивирусной компании McAfee, также они идентифицировали вредоносную программу, используемую в атаках и распространяемую с помощью фишинговых писем — бэкдор Syscon.

Эксперты утверждают, что это модифицированная версия оригинального Syscon, впервые обнаруженного в августе. Этот бэкдор позволяет шпионить за пользователем зараженной машины, а также красть данные.

Syscon использует FTP-сервер в качестве командного центра, некоторые специалисты связывают этот бэкдор с другими вредоносными кампаниями, которые приписывают Северной Корее.

Обнаруженная McAfee вредоносная кампания стартовала в январе, зловред доставляется с помощью документов Word, имя автора которых значится как «Honeybee».

Вредоносный документ содержит макрос Visual Basic, при активации которого на компьютер устанавливается Syscon. Злонамеренное содержимое скрывается в закодированных данных Visual Basic Script.

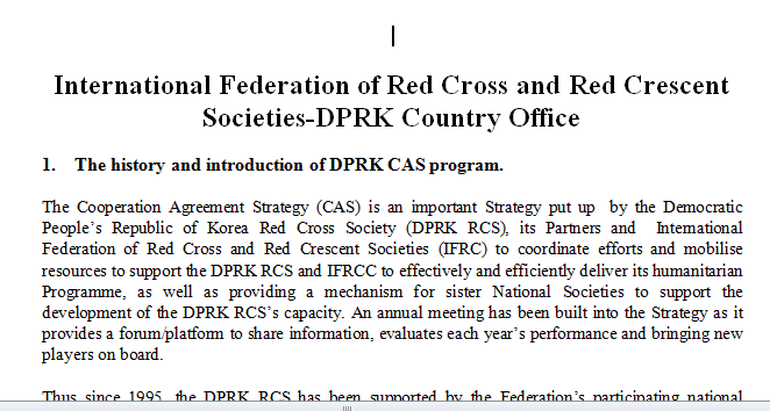
Некоторые из вредоносных писем рассылались под темой «Международное движение Красного Креста и Красного Полумесяца — Офис КНДР», именно они участвовали в распространении бэкдора.

Уловки, используемые злоумышленниками в Honeybee, банальны — жертве предлагается разрешить выполнение содержимого для открытия документа. Если пользователь соглашается, запускается вредоносный макрос.

«Вредоносная программа предназначена для сбора информации о зараженной системе, котоаря впоследствии может использовать для шпионажа», — объясняет старший аналитик компании McAfee.

Помимо основного вредоноса, идентифицированного как Syscon, во вредоносной кампании используется Win32-дроппер, получивший имя MaoCheng. Он отметился тем, что использует цифровую подпись от Adobe Systems.

«Это попытка обойти механизмы безопасности в Windows», — комментирует специалист McAfee.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru