



Windows Defender считает дистрибутив Kali Linux вредоносной программой

Windows Defender считает дистрибутив Kali Linux вредоносной программой

Windows Defender считает дистрибутив Kali Linux вредоносной программой

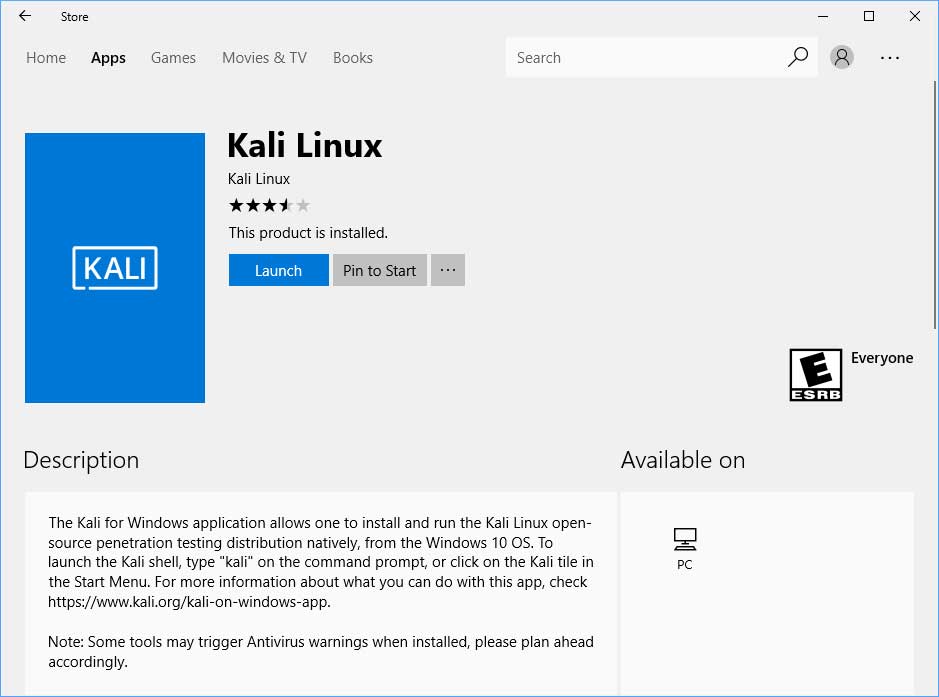
Дистрибутив Kali Linux теперь доступен в Windows 10 Store и может использоваться с подсистемой Windows для приложений на базе Linux (Windows Subsystem for Linux, WSL). Только вот Windows Defender распознает дистрибутив как вредоносную программу и начинает посылать уведомления об угрозе безопасности.

Kali Linux (ранее известный как Backtrack) — это дистрибутив, содержащий множество утилит для проведения тестов на безопасность: от анализа уязвимостей веб-приложений до взлома сетей и сервисов. С помощью Kali можно загрузить программы для защиты и безопасности компьютера, такие как Metasploit, Armitage и Burp, и использовать их для проверки своей сети на наличие уязвимостей. 

kali_windows

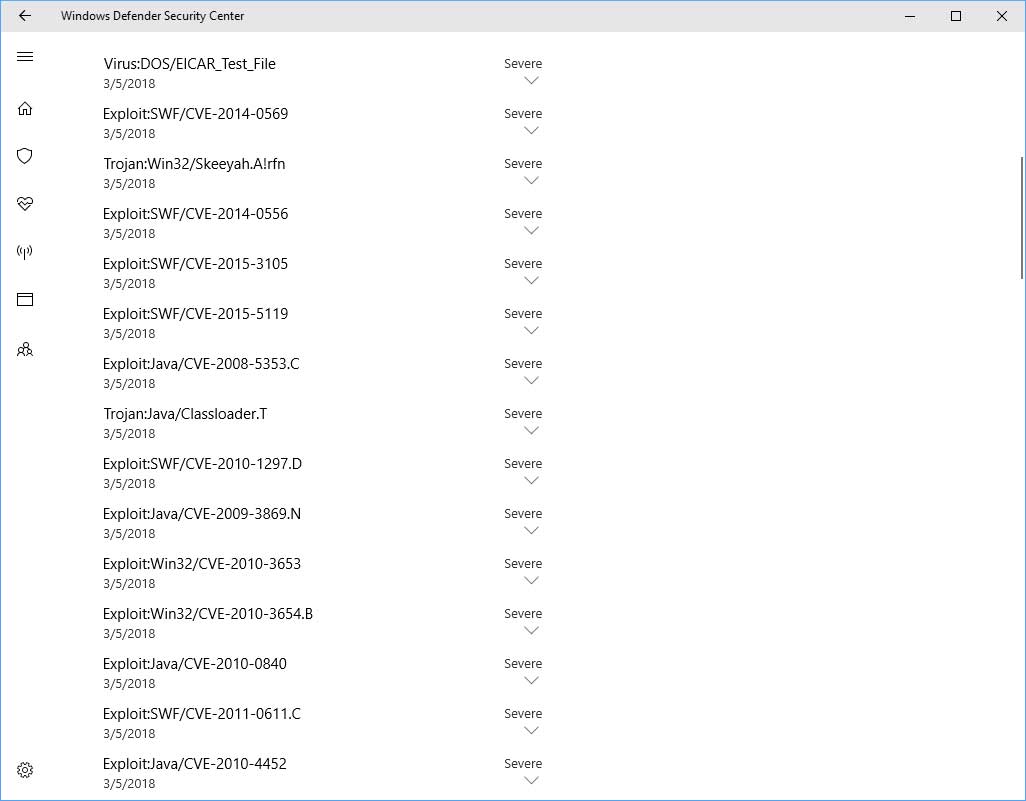
Чтобы начать пользоваться Kali, необходимо сначала установить WSL с панели управления Windows Features. После установки нужно зайти в Windows Store, найти Kali Linux и установить его бесплатно. Проблема в том, что после запуска Kali и начала установки инструментов программа зависнет и в конечном счете выйдет из строя, а Windows Defender начнет отображать предупреждения об обнаруженных угрозах. Судя по всему, разработчики из команды WSL Microsoft забыли сообщить команде Windows Defender о доступности Kali Linux. 

quarantined-threats

Сейчас некоторые элементы Kali распознаются Защитником Windows как программы взлома, вирусы или эксплойты. Поэтому, чтобы начать устанавливать пакеты программ Kali, сначала понадобится приостановить работу антивируса. В помощь пользователям Offensive Security опубликовали демонстрационное видео об использовании Kali в Windows 10.

Напомним, что недавно Microsoft объявили, что Windows Defender ATP может обнаруживать FinFisher.


Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru