



Windows Defender считает дистрибутив Kali Linux вредоносной программой

Windows Defender считает дистрибутив Kali Linux вредоносной программой

Windows Defender считает дистрибутив Kali Linux вредоносной программой

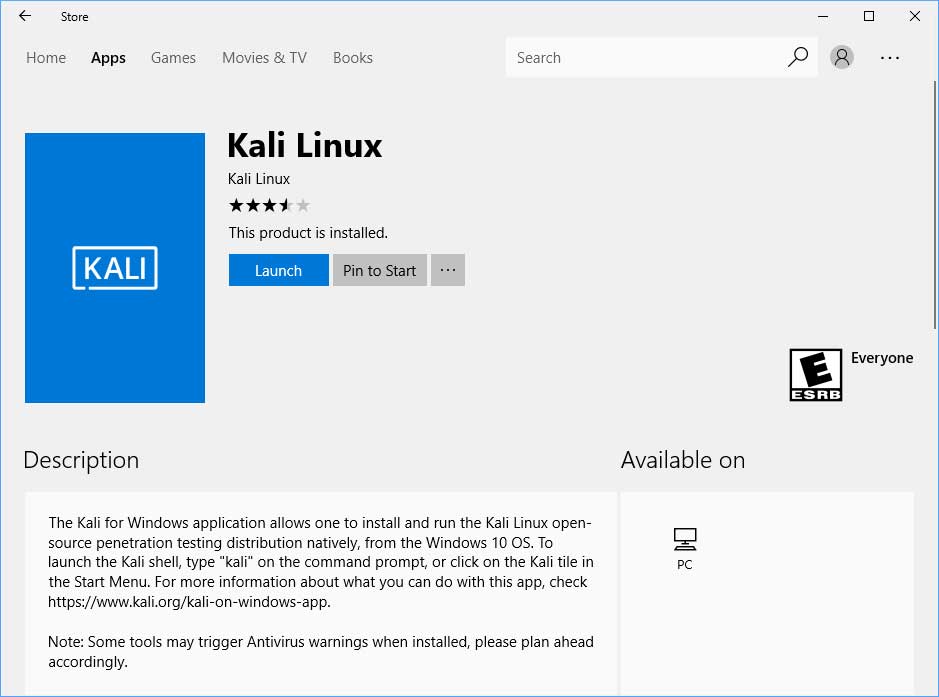
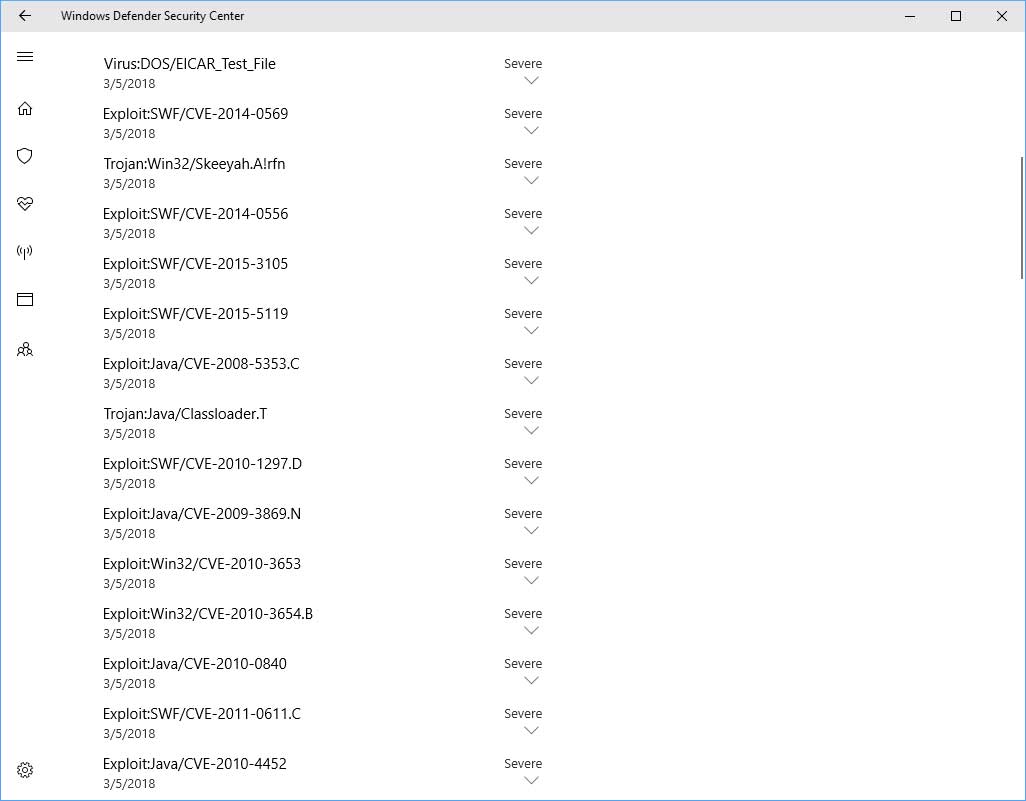
Дистрибутив Kali Linux теперь доступен в Windows 10 Store и может использоваться с подсистемой Windows для приложений на базе Linux (Windows Subsystem for Linux, WSL). Только вот Windows Defender распознает дистрибутив как вредоносную программу и начинает посылать уведомления об угрозе безопасности.

Kali Linux (ранее известный как Backtrack) — это дистрибутив, содержащий множество утилит для проведения тестов на безопасность: от анализа уязвимостей веб-приложений до взлома сетей и сервисов. С помощью Kali можно загрузить программы для защиты и безопасности компьютера, такие как Metasploit, Armitage и Burp, и использовать их для проверки своей сети на наличие уязвимостей. 

kali_windows

Чтобы начать пользоваться Kali, необходимо сначала установить WSL с панели управления Windows Features. После установки нужно зайти в Windows Store, найти Kali Linux и установить его бесплатно. Проблема в том, что после запуска Kali и начала установки инструментов программа зависнет и в конечном счете выйдет из строя, а Windows Defender начнет отображать предупреждения об обнаруженных угрозах. Судя по всему, разработчики из команды WSL Microsoft забыли сообщить команде Windows Defender о доступности Kali Linux. 

quarantined-threats

Сейчас некоторые элементы Kali распознаются Защитником Windows как программы взлома, вирусы или эксплойты. Поэтому, чтобы начать устанавливать пакеты программ Kali, сначала понадобится приостановить работу антивируса. В помощь пользователям Offensive Security опубликовали демонстрационное видео об использовании Kali в Windows 10.

Напомним, что недавно Microsoft объявили, что Windows Defender ATP может обнаруживать FinFisher.


Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru