



Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

В среду, 28 февраля, крупнейший веб-сервис для хостинга IT-проектов и их совместной разработки Github стал жертвой массированных DDoS-атак, которые привели к сбою, сделав сайт Github.com недоступным.

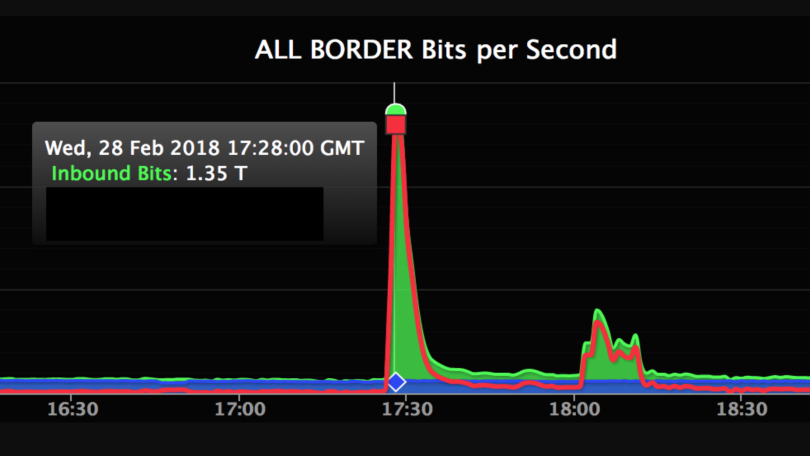
Первая фаза атаки поразила Github 1,35 терабитами в секунду (Тбит/с), а на втором этапе система мониторинга сети Github зафиксировала 400 Гбит/с. Атака продолжалась более 8 минут, эксперты утверждают, что это самая масштабная DDoS-атака, которую им приходилось наблюдать.

К счастью, сайт был недоступен только несколько минут, представители Github утверждают, что Akamai удалось отбить атаку. Однако специалисты обеспокоены масштабом подобной атаки, они полагают, что в будущем такие атаки будут совершаться регулярно.

«Весьма вероятно, что эта рекордная по масштабам атака скоро перестанет быть рекордной, так как ей на смену придут новые, более мощные», — пишет Akamai в блоге.

В случае Github такая массированная атака стала возможна благодаря уязвимости Memcached, о которой мы на днях писали. По мнению исследователей, реализация протокола UDP в Memcached является неправильной, и любой может совершить крупную атаку DDoS без каких-либо проблем.

В своем блоге представитель Github Сэм Коттлер подтвердил, что атака была совершена с помощью уязвимости Memcached.

«Уязвимость и неправильная конфигурация в этом случае стали причиной такой масштабной атаки, коэффициент усиления составлял до 51 000, это значит, что для каждого байта, отправленного злоумышленником, до 51 КБ направлялись точно к цели», — пишет Коттлер.

Чтобы смягчить воздействие атак, Github решил использовать Akamai Prolexic, который должен обеспечивать управляемую защиту от DDoS. Более того, представители Github извинились перед пользователями, а также заверили их, что ни при каких условиях пользовательские данные не подверглись риску. Компания обещает улучшить безопасность для решения таких масштабных кибератак.

Подпишитесь на новости

МАКС под новой вывеской? В App Store нашли Yaqin Messenger

В App Store появился Yaqin Messenger — приложение, которое позволяет войти в аккаунт МАКС и получить доступ к переписке. Название другое, иконка тоже незнакома, при этом внутри знакомые чаты и каналы. Вот только официального подтверждения, что за приложением стоят разработчики МАКС, пока нет.

Клиент проверил автор AppleInsider.ru. По его данным, Yaqin доступен в российском, белорусском и казахстанском App Store.

После входа по номеру телефона в приложении появились чаты, папки, подписки и права администратора канала. Автор также проверил публикацию постов, комментарии и уведомления. Код для аутентификации пришёл от отправителя МАКС.


Сам журналист подчёркивает: связь Yaqin с создателями МАКС пока является выводом по косвенным признакам. Кто именно выпустил клиент, публично не подтверждено.

Есть и настораживающее отличие: в Yaqin отсутствует раздел «Госуслуг» с цифровым ID. Переписываться можно, а предъявить цифровое удостоверение через этот клиент не получится.

Yaqin устанавливается отдельно и не заменяет прежний МАКС. По наблюдению автора, с конца сентября приложение получило уже пять версий. Сколько оно продержится в магазине, неизвестно.

Напомним, летом мессенджер МАКС неожиданно пропал из App Store. Позже Apple заявила, что удалила приложение в соответствии с правилами соблюдения санкций.

RSS: Новости на портале Anti-Malware.ru