



Австралийские фирмы до сих пор хранят учетные данные в Word и Excel

Австралийские фирмы до сих пор хранят учетные данные в Word и Excel

Австралийские фирмы до сих пор хранят учетные данные в Word и Excel

Исследование компании CyberArk показало, что значительное число австралийских организаций не склонно менять стратегии информационной безопасности, даже после совершения атак. 

Согласно отчету CyberArk, некоторые организации в Австралии до сих пор хранят учетные данные в документах Word и Excel на ПК, при этом 41% из них считают это вполне приемлемым. 52% респондентов заявили, что их компании редко меняют стратегию безопасности. Об этом сообщает ZDNet.

57% назвали главной проблемой инфобезопасности криптовымогателей и вредоносов, 49% сказали, что страдают от фишинговых атак. 48% пожаловались на инсайдерские угрозы, а 44% респондентов сообщили, что проблемой является низкий уровень защиты облачных хранилищ данных.

45% опрошенных также заявили, что их организации не могут предотвратить вторжение злоумышленников во внутренние сети, а 58% признались, что конфиденциальность данных их клиентов находится под угрозой, так как эта информация не защищена юридически.

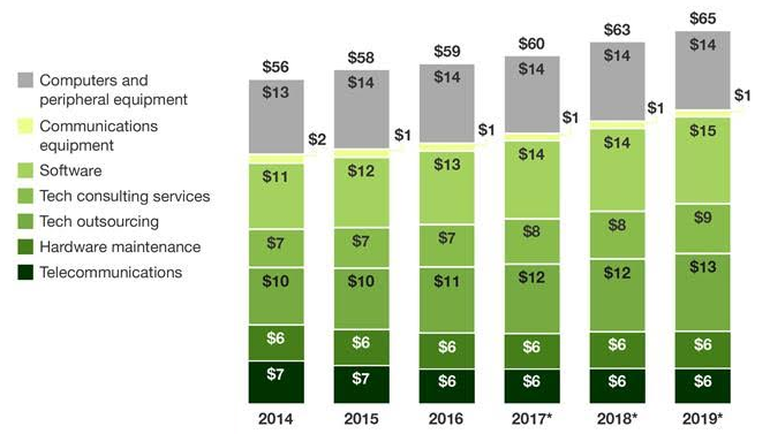
Согласно прогнозу Forrester, в Австралии рост локального рынка технологий увеличится с 2% в 2017-м до 4% в 2018 году, а затем сбавит темпы до 3% в 2019 году.

purchase of tech goods

Исследователи предполагают, что в 2018-м на технические товары будет потрачено 63 млрд. австралийских долларов, а на программное обеспечение, компьютеры и периферийное оборудование — 14 млрд. В 2019 году расходы на ПО увеличатся на 1 млрд. австралийских долларов. То же самое касается сферы технологического аутсорсинга.

“Австралийские фирмы будут инвестировать в технологии, которые помогут им быстрее доносить ценность продуктов до своих клиентов. Основными драйверами вложений будут облачные технологии, автоматизация и искусственный интеллект, — говорится в заявлении компании. — Мы также предполагаем, что больше организаций создадут открытые цифровые платформы, использующие API, чтобы продвигать свои уникальные товарные предложения на смежных рынках”.

Из 1200 человек, опрошенных компанией The Truth in Cloud, 99% сообщили, что их организации переместят системы в облако в ближайшие 1–2 года. 24% организаций Australia and New Zealand Banking Group также ожидают переведения всей локальной инфраструктуры в облако.

Напомним, что в последние годы в Австралии наблюдался рост количества кибератак.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru