



Жертвам вымогателя GandCrab теперь доступен бесплатный декриптор

Жертвам вымогателя GandCrab теперь доступен бесплатный декриптор

Жертвам вымогателя GandCrab теперь доступен бесплатный декриптор

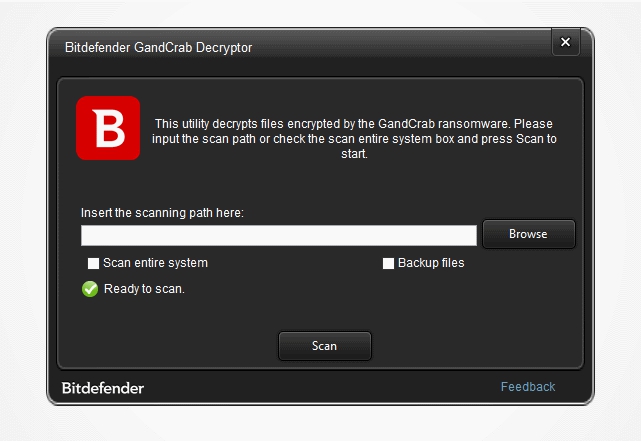
Румынская полиция и Управление по расследованию организованной преступности и терроризма Румынии (DIICOT) объявили о выпуске бесплатного декриптора, который поможет жертвам вымогателя GandCrab восстановить зашифрованные файлы без выплаты выкупа.

Об этом сообщается на официальном сайте DIICOT. Декриптор вышел при поддержке Европола, разработан компанией Bitdefender и доступен по ссылке на сайте проекта NoMoreRansom. 

GandCrab появился в Dark Web в конце 2018 года и стал одним из самых опасных вирусов-вымогателей. Вредонос работает по принципу RaaS (Ransomware-as-a-Service), то есть распространяется через партнерскую программу. Любой пользователь может скачать вирус без первоначального взноса, сгенерировать зараженный файл и распространить на компьютеры жертв, например, через email-сообщения. Если пользователь открывает файл, данные на его компьютере шифруются, а программа просит выкуп за дешифровку. Часть выкупа идет создателям, а часть — партнерам-распространителям.

Криптовымогатель впервые был описан в статье на Beeping Computer. Перуанский исследователь Дэвид Монтенегро обнаружил, что GandCrab продается на русскоязычном хакерском форуме.

Теперь жертвы GandCrab смогут воспользоваться бесплатным дешифратором и избежать выплаты выкупа. 

gandcrab_decryptor

Ранее в этом месяце мы писали про другие вирусы-вымогатели, которые работают по принципу RaaS: Saturn и Data Keeper. А в декабре рассказывали про самые опасные программы-вымогатели, которые атаковали пользователей сети в 2017 году.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru