



Уязвимость в uTorrent позволяет удаленно управлять загрузками

Уязвимость в uTorrent позволяет удаленно управлять загрузками

Уязвимость в uTorrent позволяет удаленно управлять загрузками

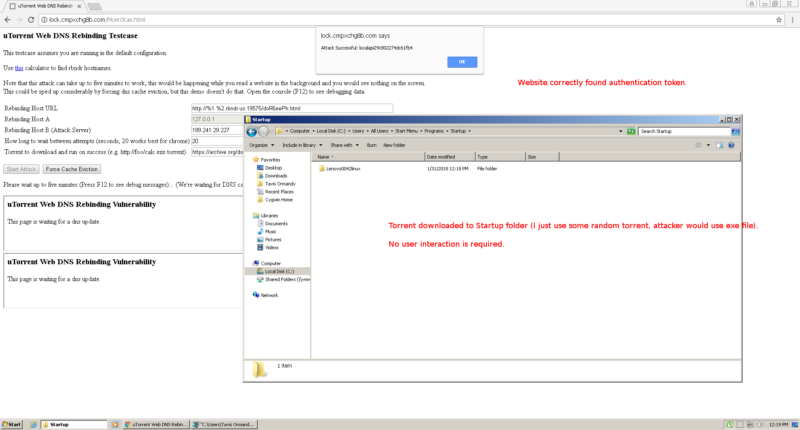
Известный эксперт Google в области безопасности Тэвис Орманди обнародовал сведения об уязвимости в популярном торрент-клиенте uTorrent. По словам специалиста, эта брешь позволяет удаленно управлять файлами на компьютере и просматривать историю загрузок.

Для эксплуатации уязвимости злоумышленнику достаточно заманить пользователя на вредоносный сайт, что позволит контролировать клиент uTorrent, как десктопную, так и веб-версию. Наибольшую угрозу, по мнению исследователя, представляет возможность загрузки вредоносной программы в папку автозагрузки Windows.

Также с помощью этой бреши можно получить доступ к загруженным файлам и просматривать историю загрузок.

Дэйв Рис (Dave Rees), разработчик uTorrent, сообщил, что уязвимость устранена в бета-релизе десктопного приложения uTorrent для Windows, однако пользователи еще не получили соответствующего патча.

Исправленную версию клиента можно загрузить по этой ссылке, разработчики обещают, что в ближайшие дни она будет доставлена пользователям. Также во вторник господин Рис заявил, что и в веб-версии uTorrent устранен этот недостаток безопасности.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru