



ESET: Вымогатели остаются главной угрозой для устройств Android

ESET: Вымогатели остаются главной угрозой для устройств Android

ESET: Вымогатели остаются главной угрозой для устройств Android

Вирусная лаборатория ESET представила отчет об актуальных угрозах для платформы Android. Тренд 2018 года – внедрение новых методов атак и маскировки. В 2017 году авторы вредоносных программ для Android продолжали поиск новых инструментов. Наиболее опасное нововведение вирусописателей – использование вредоносами службы специальных возможностей Android Accessibility Service, облегчающей работу с устройством для людей с ограниченными возможностями. Первоначально службу взяли на вооружение авторы мобильных банковских троянов, далее – создатели программ-вымогателей.

В октябре 2017 года специалисты ESET обнаружили DoubleLocker – первый мобильный шифратор, использующий службу специальных возможностей. Вредоносная программа оснащена сразу двумя инструментами для вымогательства: она шифрует данные в памяти устройства, а также может изменить PIN-код на произвольный.

Несмотря на внедрение новых техник атак, в 2017 году наиболее популярным инструментом злоумышленников оставались так называемые «полицейские» вымогатели. Они блокируют экран устройства; требование выкупа как правило имитирует официальное сообщение о блокировке за распространение нелицензионного ПО и другие подобные нарушения. По данным ESET, большинство программ-вымогателей, использующих эту уловку, принадлежит к семейству Android/Locker.

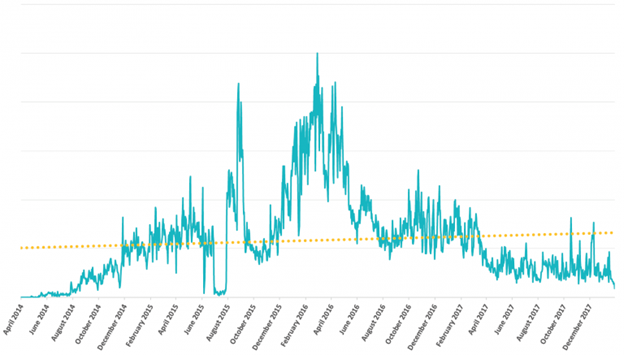
Согласно телеметрии ESET, в 2017 году доля программ-вымогателей для Android снижалась, несмотря на рост общего числа угроз для этой платформы. Тем не менее, в 2018 году возможны новые всплески активности вымогателей, включая DoubleLocker.

Пользователям смартфонов и планшетов на Android рекомендуется соблюдать базовые меры предосторожности: загружать приложения только с официальных площадок, изучать отзывы и оценки.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru