



Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

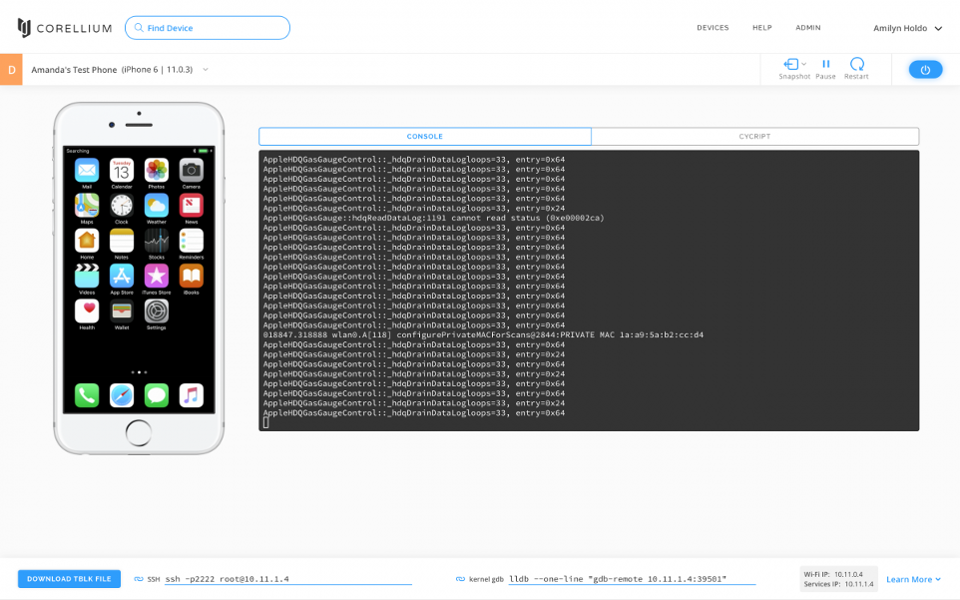
Новый инструмент Corellium поможет создать виртуальные копии iPhone и iPad, работающие с последней версией iOS. С помощью такой программы разработчики и специалисты смогут опробовать весь спектр — от поиска уязвимостей, до тестирования своих приложений в системах Apple.

Помимо этого, Corellium позволяет приостановить и вернуть любые изменения, произведенные в оболочке, а также просмотреть внутренний код для понимания того, что происходит в системе. Новое виртуальное устройство Apple можно создать за 10 минут, так что любые критические сбои не страшны.

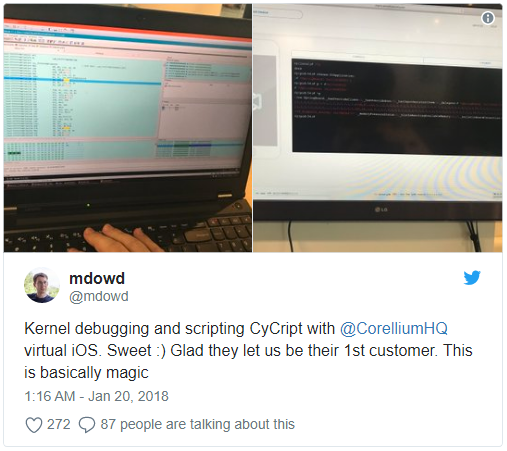
Различные специалисты, занимающиеся созданием джейлбрейков, уже заинтересовались инструментов. Например, глава Azimuth Марк Дауд опубликовал в Twitter запись, в которой назвал новую разработку «чистой магией».

Другого известного джейлбрейкера Никиса Бассена заинтересовала возможность поиска ошибок в ядре, самом глубоком уровне операционной системы, без необходимости работы с реальным устройством.

Corellium также отличает возможность работы с новейшими 64-битными системами, однако не обошлось и без минусов — несмотря на то, что Corellium имитирует камеру, USB и Wi-Fi, подключиться к сотовой сети он не сможет.

В начале февраля была опубликована демо-версия, в которой удалось создать виртуальную копию iPhone 6 за считанные минуты. Тогда было отмечено, что реальным преимуществом программного обеспечения является его способность приостанавливать работу устройства и проверять его на ошибки или другие проблемы с кодом.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru