



IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

Honeypot-приманки NewSky Security детектировали новый IoT-ботнет, получивший имя DoubleDoor. Отличительной особенностью данного вида является использование двух разных бэкдоров для атаки модемов ZyXEL PK5001Z.

Ботнет использует эксплойты для двух уязвимостей:

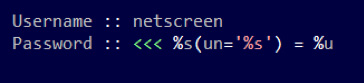
CVE-2015–7755, затрагивает программное обеспечение брандмауэра ScreenOS, что позволяет злоумышленникам получить доступ к «демонам» (daemons) telnet и SSH, используя произвольное имя пользователя в сочетании с определенным жестко запрограммированным паролем. DoubleDoor использует netscreen в качестве имени пользователя.

Эта брешь была обнаружена в декабре 2015 года и, как предполагается, использовалась спонсируемыми государством киберпреступниками.

CVE-2016–10401, бэкдор для устройств ZyXEL PK5001Z. После того, как злоумышленники пройдут защиту фаервола, она выполняют простую атаку на основе пароля, целью которой является получение базовой учетной записи с повышенными правами — admin:CenturyL1nk.

Затем атакующие используют CVE-2016–10401 для повышения прав до суперпользователя, конкретно этот эксплойт использовался в атаках ботнета Mirai.

Еще одна интересная особенность DoubleDoor заключается в использовании рандомизированных строк для вызова оболочки и проверки успешного заражения устройства IoT.

«Многие злоумышленники используют разные строки для этой цели. Например, имя ботнета (MIRAI, ASUNA, MASUTA, SATORI) или же собственный псевдоним, например, daddyl33t. DoubleDoor избегает этого подхода и использует случайную 8-символьную строку в каждой атаке, это делается для запутывания следов», — пишут эксперты NewSky Security.

Уточняется, что уязвимая настройка (брандмауэр NetScreen + Zyxel-модем) чаще встречается в корпоративной среде, чем в частных домах, поэтому есть предположение, что злоумышленники нацелились именно на корпорации.

«Получение контроля над маршрутизаторами корпоративной среды может быть более ценным для злоумышленника, поскольку это может дать толчок целенаправленным IoT-атакам», — отмечают исследователи.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru