



СМИ: Официальный Twitter-аккаунт АНБ передавал скрытые послания России

СМИ: Официальный Twitter-аккаунт АНБ передавал скрытые послания России

СМИ: Официальный Twitter-аккаунт АНБ передавал скрытые послания России

New York Times и The Intercept заподозрили, что официальный Twitter-аккаунт АНБ передавал скрытые послания россиянам.

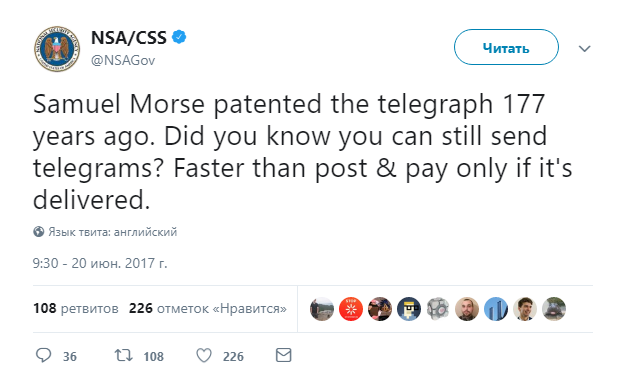
20 июня 2017 года официальная учетная запись Агентства национальной безопасности США (АНБ) в Twitter опубликовала твит следующего содержания:

«Сэмюэль Морзе запатентовал телеграф 177 лет назад. А знаете ли вы, что до сих пор можете отправлять телеграммы? Быстрее чем Post&Pay, при условии доставки».

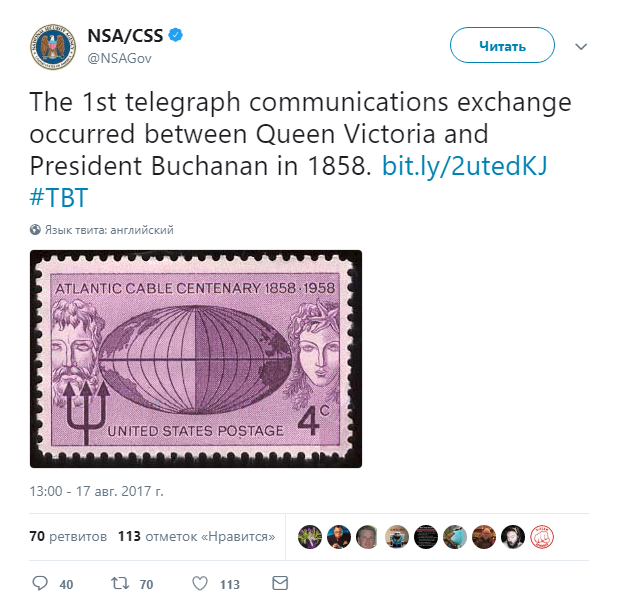
17 августа того же года в одном из очередных твитов всплыла та же тема:

«Первый обмен телеграммами произошел между королевой Викторией и президентом Бьюкененом в 1858 году», (речь идет об обмене поздравительными телеграммами 16 августа 1858 — прим. редакции).

На тот момент на эти твиты ответило довольно ограниченное количество людей. Однако в прошлые выходные на эти публикации обратили внимание New York Times и The Intercept.

«Несмотря на то, что твиты выглядели довольно безобидно, они представляли собой послание россиянам», — утверждает The Intercept.

Предполагается, что площадка Twitter была использована для переговоров с русскими относительно продажи украденного в 2016 году группой Shadow Brokers кибероружия. Напомним, что эти инструменты были использованы злоумышленниками в атаках вымогателя WannaCry, о которых стало известно в мае прошлого года.

Рассуждая о том, почему АНБ выбрало такой странный метод коммуникации, специалисты выделяют несколько моментов. Во-первых, учетная запись Twitter верифицирована, что является неоспоримым доказательством того, что за твитами стоят официальные представители агентства.

Во-вторых, что является менее очевидной причиной, это хороший способ затеряться в общем информационном поле, ибо общение с помощью системы личных сообщений (direct messages, DM) помогло бы задокументировать очевидную связь между определенными учетными записями Twitter.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru