



Zecurion DLP 8.0 теперь поддерживает поведенческий анализ (UBA)

Zecurion DLP 8.0 теперь поддерживает поведенческий анализ (UBA)

Zecurion DLP 8.0 теперь поддерживает поведенческий анализ (UBA)

Zecurion, российский разработчик решений для защиты информации от внутренних угроз, выпустил Zecurion DLP версии 8.0 с кардинально переработанным и улучшенным веб-интерфейсом, со встроенной системой поведенческого анализа (UBA) и поддержкой PostgreSQL.

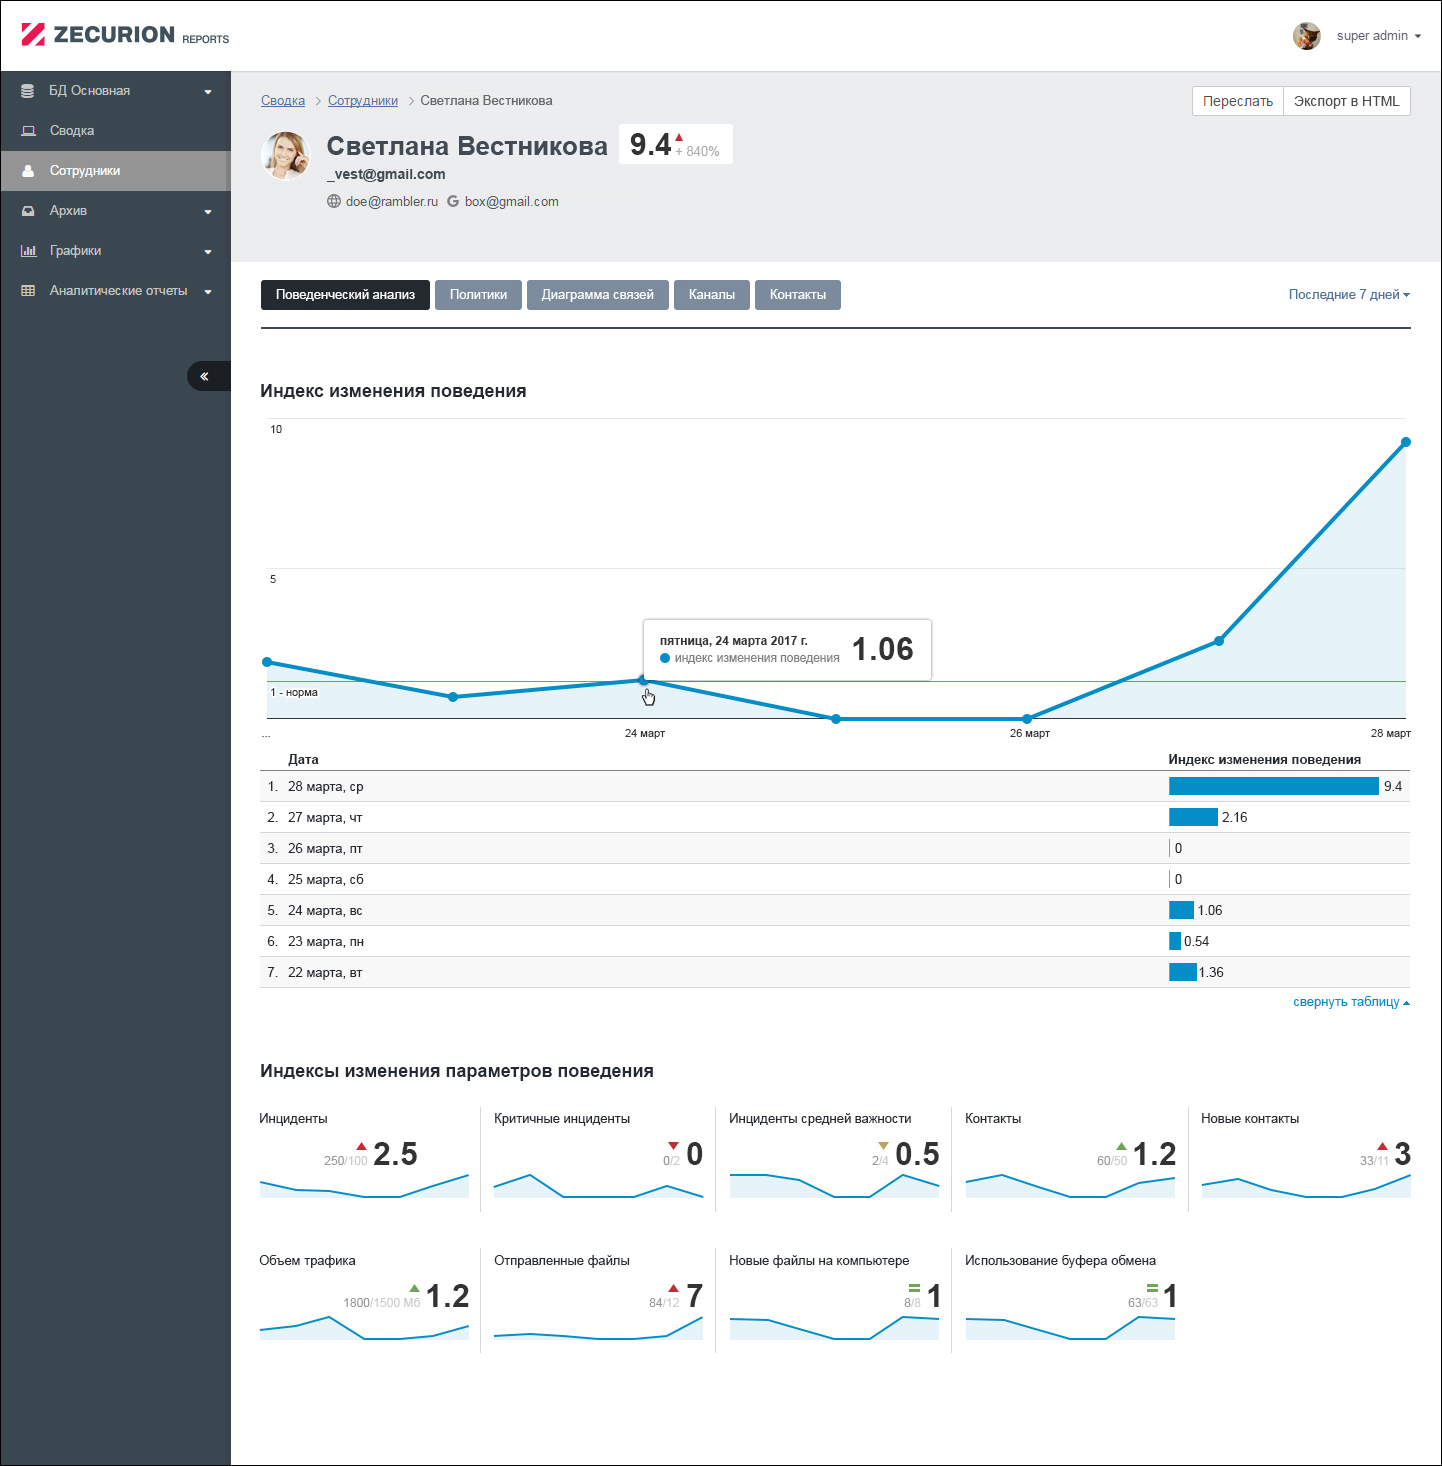
Одним из главных нововведений стало внедрение в Zecurion DLP 8.0 собственного модуля поведенческого анализа (UBA). Модуль с помощью специально разработанных алгоритмов анализирует действия сотрудников — изменения объёмов и характера использования различных каналов связи, инциденты, нарушения политик — и автоматически выявляет подозрительную активность пользователей.

Zecurion UBA помогает ещё эффективнее выявлять угрозы уже на ранних стадиях, например, когда инсайдеры только готовятся украсть информацию или сотрудник стал активно пересылать корпоративные данные за пределы сети.

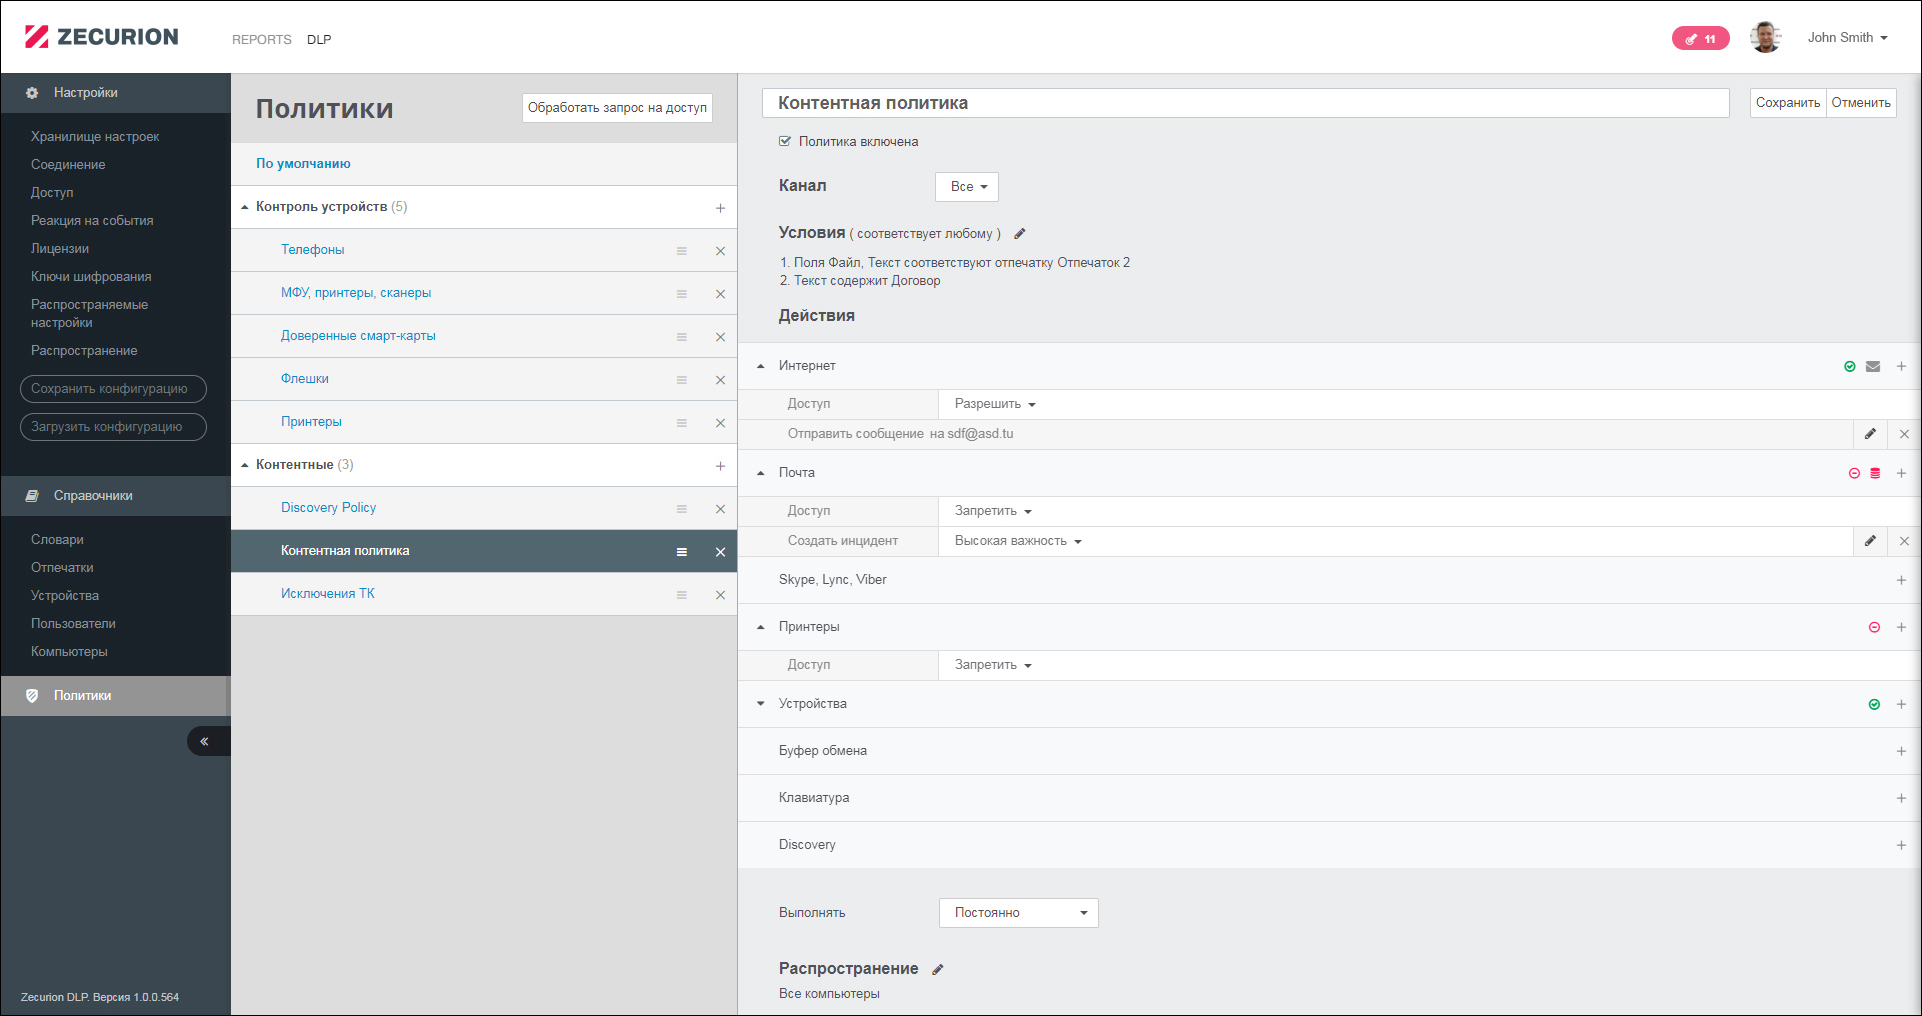
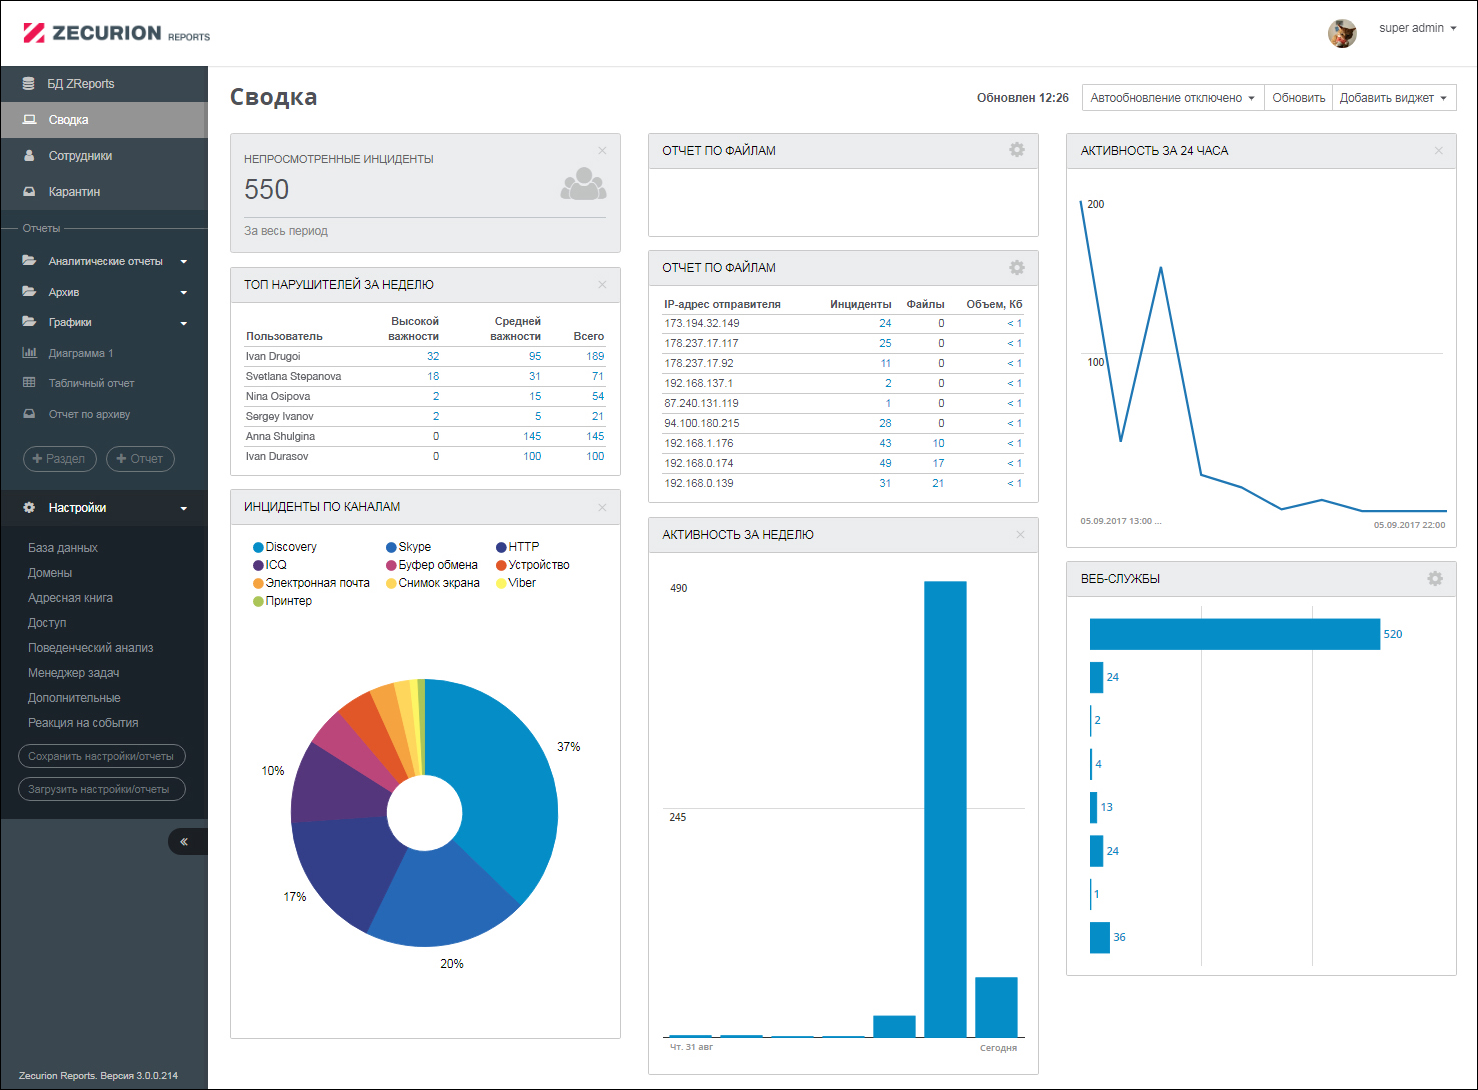
Другим важнейшим и кардинальным нововведением 8.0 стал обновлённый, переработанный веб-интерфейс для всех модулей Zecurion DLP. Переход в веб позволил повысить доступность и удобство использования консоли управления. Разделение на рабочие зоны управления и работы с архивом и отчётами (Zecurion Reports) позволило оптимизировать работу в интерфейсе. 

В обновлённой консоли были внесены существенные доработки в workflow — систему совместной работы офицеров безопасности с событиями. Инструмент будет наиболее актуален для крупных отделов ИБ, где регламентирован поэтапный процесс обработки инцидентов, в том числе сотрудниками нескольких подразделений.

На главной странице Zecurion Reports добавлена возможность гибкой кастомизации виджетов и настройки их под любые задачи с использованием фильтров, ограничений по времени и всех нововведений версии 8.0. Также были добавлены новые форматы для экспорта — PDF, Excel, TSV. По результатам опытного внедрения Zecurion DLP 8.0, офицеры безопасности экономят на обработке инцидентов в среднем 20—35% меньше времени по сравнению с версиями 6.0 и 7.0.

Большое внимание разработчики Zecurion DLP 8.0 уделили повышению быстродействия системы при работе с большим количеством инцидентов. Загрузка в консоль даже нескольких десятков тысяч событий происходит с минимальными задержками. Высокое быстродействие обеспечивается архитектурными особенностями Zecurion DLP.

Также в дополнение к Microsoft SQL Server была добавлена поддержка СУБД PostgreSQL из реестра российского программного обеспечения. Система Zecurion DLP и все модули также входят в реестр (https://reestr.minsvyaz.ru/reestr/97069/) отечественного ПО.

«Сбор большого количества информации о пользователях, собранной всеми модулями Zecurion DLP, анализ действий сотрудников и предоставление специалистам службы ИБ максимального количества инструментов — один из основных векторов развития наших продуктов на ближайшие несколько лет, — говорит Роман Васильев, технический директор Zecurion. — В версию 8.0 также добавили долгожданные возможности использовать на агентах кейлогер и производить запись с микрофона, а всего в новой версии мы реализовали порядка 100 различных интерфейсных изменений, и планируем в дальнейшем развивать интерфейс и повышать удобство работы с ним!».

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru