



Зараженный плагин WordPress заставил правительственные сайты майнить

Зараженный плагин WordPress заставил правительственные сайты майнить

Зараженный плагин WordPress заставил правительственные сайты майнить

Исследователь в области безопасности Скотт Хельм за последние сутки обнаружил, что сторонний WordPress-плагин Browsealoud является причиной компрометации серверов. В итоге более 4 000 сайтов были заражены добывающим криптовалюту Monero майнером.

Самое интересное, что в числе скомпрометированных сайтов, использующих этот плагин, есть такие серьезные, как, например, офис британского комиссара, сайты Национальной службы здравоохранения Великобритании, сайт правительства Австралии и другие.

Компания Texthelp, разработчик плагина Browsealoud, сообщила о том, что вредоносная копия их продукта распространялась в течение четырех часов, чего оказалось достаточно для заражения сайтов, использующих Browsealoud. На данный момент разработчики перевели его в автономный режим до выяснения причины и устранения проблемы.

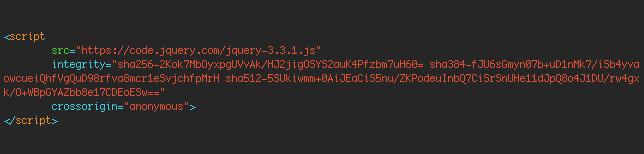
Эксперты говорят, что от подобных инцидентов можно защититься при помощи функцию безопасности Javascript под названием Subresource Integrity (SRI). При ее активировании браузеры не будут загружать Javascript-код в том случае, если он будет отличаться от исходной версии.

Для этого надо просто добавить атрибут integrity к тегу <SCRIPT>. Пример:

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru