



Зараженный плагин WordPress заставил правительственные сайты майнить

Зараженный плагин WordPress заставил правительственные сайты майнить

Зараженный плагин WordPress заставил правительственные сайты майнить

Исследователь в области безопасности Скотт Хельм за последние сутки обнаружил, что сторонний WordPress-плагин Browsealoud является причиной компрометации серверов. В итоге более 4 000 сайтов были заражены добывающим криптовалюту Monero майнером.

Самое интересное, что в числе скомпрометированных сайтов, использующих этот плагин, есть такие серьезные, как, например, офис британского комиссара, сайты Национальной службы здравоохранения Великобритании, сайт правительства Австралии и другие.

Компания Texthelp, разработчик плагина Browsealoud, сообщила о том, что вредоносная копия их продукта распространялась в течение четырех часов, чего оказалось достаточно для заражения сайтов, использующих Browsealoud. На данный момент разработчики перевели его в автономный режим до выяснения причины и устранения проблемы.

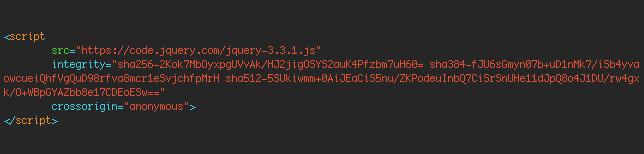
Эксперты говорят, что от подобных инцидентов можно защититься при помощи функцию безопасности Javascript под названием Subresource Integrity (SRI). При ее активировании браузеры не будут загружать Javascript-код в том случае, если он будет отличаться от исходной версии.

Для этого надо просто добавить атрибут integrity к тегу <SCRIPT>. Пример:

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru