



Представлен инструмент, облегчающий фишинговые атаки в реальном времени

Представлен инструмент, облегчающий фишинговые атаки в реальном времени

Представлен инструмент, облегчающий фишинговые атаки в реальном времени

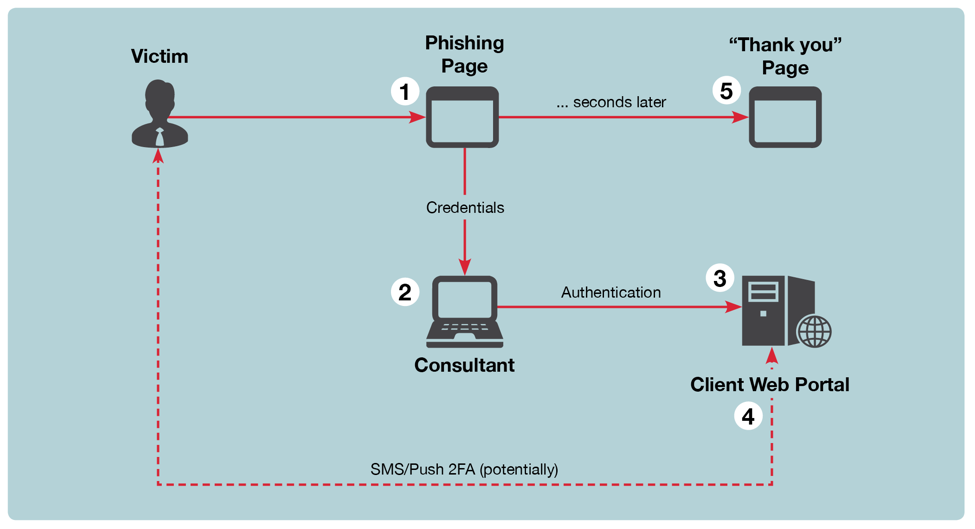
Команда FireEye разработала инструмент под названием ReelPhish, упрощающий технику фишинга в реальном времени. Инструмент способен управлять веб-браузером атакующего, перемещаясь по указанным веб-страницам, взаимодействуя с объектами HTML и собирая содержимое.

Основной компонент фишингового инструмента предназначен для работы в системе злоумышленника, он состоит из скрипта Python, который фиксирует данные с фишингового сайта злоумышленника и управляет локально установленным веб-браузером с использованием среды Selenium.

Второй компонент ReelPhish располагаются на самом фишинговом сайте. Код, встроенный в сайт, отправляет данные, например, полученное имя пользователя и пароль, инструменту, запущенному на машине злоумышленника.

Как только инструмент получает информацию, он использует Selenium для запуска браузера и аутентификации на легитимном веб-сайте. Вся связь между фишинговым веб-сервером и системой злоумышленника выполняется по зашифрованному протоколу SSH.

«Жертвы отслеживаются с помощью сеанс-токенов, которые включены во все сообщения между фишинговым сайтом и ReelPhish. Этот токен позволяет инструменту поддерживать состояния для рабочих процессов аутентификации, которые связаны с несколькими страницами и уникальными задачами на них. Поскольку ReelPhish осведомлен о состоянии, он может отправлять информацию от атакуемого пользователя на легитимный портал и наоборот», — пишут разработчики FireEye.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru