



ESET: Мобильный вымогатель принимает выкуп подарочными картами iTunes

ESET: Мобильный вымогатель принимает выкуп подарочными картами iTunes

ESET: Мобильный вымогатель принимает выкуп подарочными картами iTunes

Специалисты ESET предупреждают о новой угрозе для пользователей Android-устройств. Под видом легитимных приложений распространяется мобильный вымогатель Android/Locker.B, меняющий PIN-код экрана блокировки.

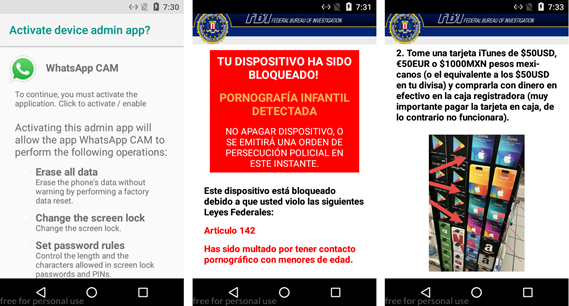
Android/Locker.B – представитель семейства вредоносных программ, блокирующих доступ к операционной системе зараженного устройства. Вымогатель распространяется через форумы, специально созданные злоумышленниками, и файлообменные сервисы. Он маскируется под программу для работы с камерой в WhatsApp, антивирус для Android, мобильное приложение Dropbox или Flash Player.

После установки на смартфон или планшет вредоносное приложение запрашивает права администратора устройства. Получив необходимые разрешения, малварь блокирует доступ к операционной системе, меняя PIN-код экрана блокировки. Далее Locker.B выводит на экран требование выкупа, оформленное в классическом стиле «полицейских вымогателей».

Сумма выкупа варьируется – 25 или 50 долларов или евро. Интересно, что злоумышленники принимают выкуп подарочными картами iTunes и предоставляют жертвам подробную инструкцию по их покупке и использованию.

Данная версия вымогателя наиболее активна в странах Латинской Америки. Тем не менее, злоумышленникам не составит труда переориентировать угрозу на другие регионы.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru