



ESET: Мобильный вымогатель принимает выкуп подарочными картами iTunes

ESET: Мобильный вымогатель принимает выкуп подарочными картами iTunes

ESET: Мобильный вымогатель принимает выкуп подарочными картами iTunes

Специалисты ESET предупреждают о новой угрозе для пользователей Android-устройств. Под видом легитимных приложений распространяется мобильный вымогатель Android/Locker.B, меняющий PIN-код экрана блокировки.

Android/Locker.B – представитель семейства вредоносных программ, блокирующих доступ к операционной системе зараженного устройства. Вымогатель распространяется через форумы, специально созданные злоумышленниками, и файлообменные сервисы. Он маскируется под программу для работы с камерой в WhatsApp, антивирус для Android, мобильное приложение Dropbox или Flash Player.

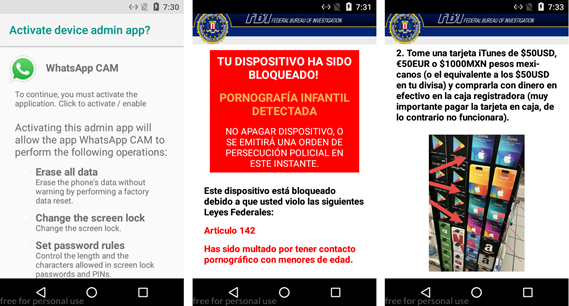
После установки на смартфон или планшет вредоносное приложение запрашивает права администратора устройства. Получив необходимые разрешения, малварь блокирует доступ к операционной системе, меняя PIN-код экрана блокировки. Далее Locker.B выводит на экран требование выкупа, оформленное в классическом стиле «полицейских вымогателей».

Сумма выкупа варьируется – 25 или 50 долларов или евро. Интересно, что злоумышленники принимают выкуп подарочными картами iTunes и предоставляют жертвам подробную инструкцию по их покупке и использованию.

Данная версия вымогателя наиболее активна в странах Латинской Америки. Тем не менее, злоумышленникам не составит труда переориентировать угрозу на другие регионы.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru