



ESET: Мобильный вымогатель принимает выкуп подарочными картами iTunes

ESET: Мобильный вымогатель принимает выкуп подарочными картами iTunes

ESET: Мобильный вымогатель принимает выкуп подарочными картами iTunes

Специалисты ESET предупреждают о новой угрозе для пользователей Android-устройств. Под видом легитимных приложений распространяется мобильный вымогатель Android/Locker.B, меняющий PIN-код экрана блокировки.

Android/Locker.B – представитель семейства вредоносных программ, блокирующих доступ к операционной системе зараженного устройства. Вымогатель распространяется через форумы, специально созданные злоумышленниками, и файлообменные сервисы. Он маскируется под программу для работы с камерой в WhatsApp, антивирус для Android, мобильное приложение Dropbox или Flash Player.

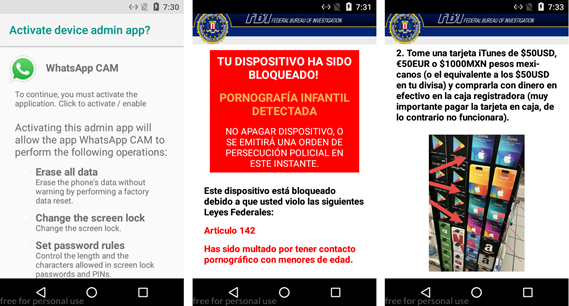
После установки на смартфон или планшет вредоносное приложение запрашивает права администратора устройства. Получив необходимые разрешения, малварь блокирует доступ к операционной системе, меняя PIN-код экрана блокировки. Далее Locker.B выводит на экран требование выкупа, оформленное в классическом стиле «полицейских вымогателей».

Сумма выкупа варьируется – 25 или 50 долларов или евро. Интересно, что злоумышленники принимают выкуп подарочными картами iTunes и предоставляют жертвам подробную инструкцию по их покупке и использованию.

Данная версия вымогателя наиболее активна в странах Латинской Америки. Тем не менее, злоумышленникам не составит труда переориентировать угрозу на другие регионы.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru