



При обмене сертификатами X.509 можно скрытно передать информацию

При обмене сертификатами X.509 можно скрытно передать информацию

При обмене сертификатами X.509 можно скрытно передать информацию

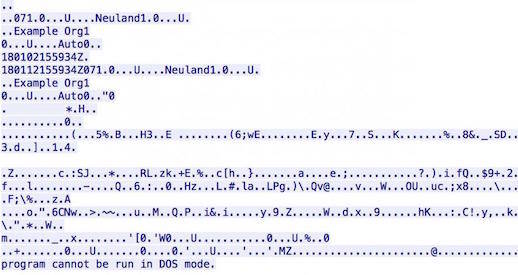
Исследователь в области безопасности опубликовал код, демонстрирующий, что обмен сертификатами X.509 может скрытно передать информацию. Джейсон Ривс из Fidelis Cybersecurity раскрыл скрытый вектор, который использует поля в расширениях X.509 для переноса данных.

X.509 представляет собой стандарт для инфраструктуры открытого ключа и инфраструктуры управления привилегиями. X.509 определяет стандартные форматы данных и процедуры распределения открытых ключей с помощью соответствующих сертификатов с цифровыми подписями.

Как объясняет Ривс, злоумышленник может скрытно получить данные компании по пути X.509. TLS использует X.509 для обмена сертификатами в процессе handshake, который устанавливает зашифрованное соединение.

«Проще говоря, сертификаты TLS X.509 имеют много полей, где могут быть сохранены строки. Поля включают версию, серийный номер, название выпустившего сертификат органа, срок действия и тому подобное. Описанное в нашем исследовании злоупотребление сертификатами использует этот факт, чтобы скрыть передачу данных в одном из этих полей», — объясняют в Fidelis.

Основное эксплуатируемое экспертов поле — class=wrap_text>SubjectKeyIdentifier, в то время как «большинство библиотек» пытаются ограничить размер пакета во время handshake, «расширение в самом сертификате может быть длины, ограничиваемой только размером памяти».

Код proof-of-concept, по словам исследователя, использует самоподписанные сертификаты. Для противодействия таким атакам надо блокировать их, уточняет эксперт.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru