



Новый ботнет, майнящий Monero, атакует устройства на Android

Новый ботнет, майнящий Monero, атакует устройства на Android

Новый ботнет, майнящий Monero, атакует устройства на Android

За выходные появился новый ботнет, заражающий Android-устройства вредоносной программой, добывающей криптовалюту Monero. В процессе атак зловред сканирует наличие открытых портов отладки.

Ботнет появился в субботу, он нацелен на порт 5555, который используется Android Debug Bridge (ADB), компонентом операционной системы Android, представляющим доступ к чувствительным функциям системы.

По словам исследователей из Qihoo 360, под угрозой находятся только устройства под управлением операционной системы Android, такие как смартфоны и умные телевизоры. Эксперты назвали новую угрозу ADB.miner.

Ботнет быстро расширялся за последние несколько дней.

«Количество сканирующих порты источников удваивается каждые 12 часов», — говорит директор исследовательской лаборатории Qihoo 360 Network Security Research, — «На данный момент мы наблюдаем, насколько этот ботнет сможет вырасти».

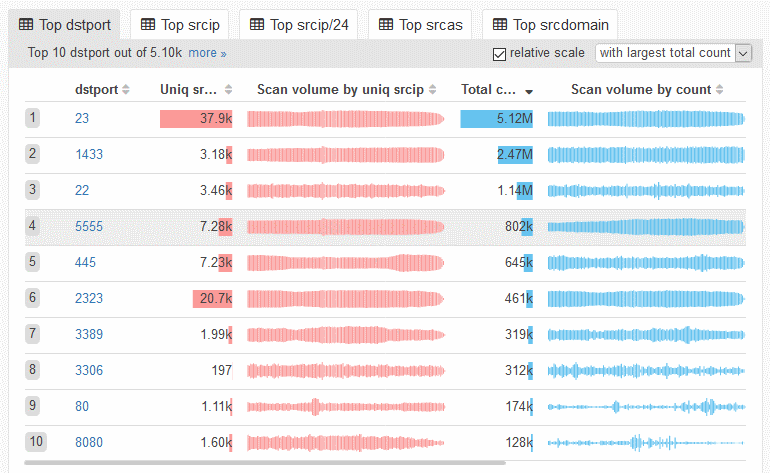
Эксперты обнаружили, что ADB.miner сканирует порты с 7 400 уникальных IP-адресов. На рисунке ниже отображены данные, полученные исследователями, на них видно, что порт 5555 находится на четвертом месте среди самых сканируемых портов. До атаки ADB.miner он не входил даже в десятку.

Большинство сканирующих IP-адресов расположены в Китае (приблизительно 40 %) и Южной Корее (приблизительно 30 %). ADB.miner также позаимствовал код у знаменитого Mirai.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru