



Злоумышленники похищают средства, перечисляемые авторам вымогателей

Злоумышленники похищают средства, перечисляемые авторам вымогателей

Злоумышленники похищают средства, перечисляемые авторам вымогателей

Исследователи в области безопасности наткнулись на интересную схему кибермошенничества, в ходе которой злоумышленники похищают средства не только у жертв программ-вымогателей, но также и у их авторов.

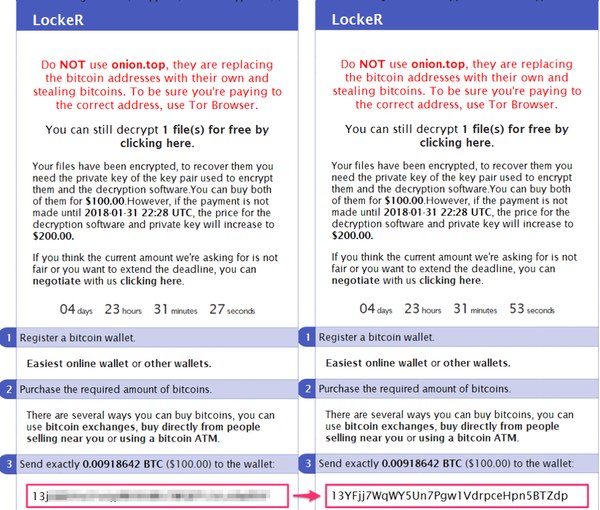
Эксперты утверждают, что они обнаружили доказательства того, что как минимум один прокси-сервер Tor вмешивается в выкупные платежи, эффективно крадя средства авторов и жертв программ-вымогателей. Согласно Proofpoint, в схеме задействована подмена биткойн-адреса.

Удалось идентифицировать, какие вымогатели подвержены подобным атакам — это Sigma, GlobeImposter и LockeR. Схема заключается в скрытой подмене биткойн-кошелька через прокси-сервер. Это происходит в случае, когда жертва вымогателя пытается оплатить выкуп злоумышленнику через сеть Tor, используя при этом Onion.top.

Неудивительно, что теперь авторы вымогателей предупреждают жертв не использовать Onion.top.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru