



Голландские банки находятся под DDoS-атаками после российского инцидента

Голландские банки находятся под DDoS-атаками после российского инцидента

Голландские банки находятся под DDoS-атаками после российского инцидента

Три голландских банка и голландская налоговая служба в понедельник сообщили о крупных DDoS-атаках на свои системы. Пострадали ABN AMRO, Rabobank и ING Bank, клиенты этих банков не смогли авторизоваться в веб-панеле.

Как сообщает банк ABN AMRO, атаки начались в субботу, другие два банка начали атаковать в понедельник. Также в понедельник была атакована голландская налоговая служба Belastingdienst, что мешало пользователям зайти в личный кабинет и подать документы, связанные с налогами.

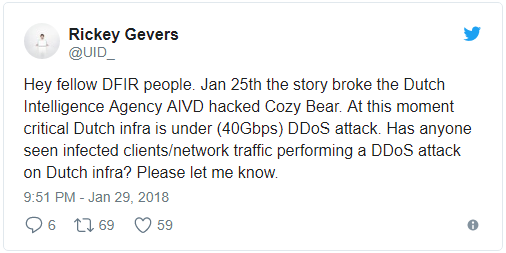
Голландский исследователь по безопасности Рики Геверс отметил, что атаки достигли пика в 40 Гбит/с.

Также эксперт уточнил, что атаки были связаны главным образом с IP-адресами, принадлежащими домашним маршрутизаторам. Со своей стороны, специалисты ESET утверждают, что атаки совершались при помощи вредоносной программы Zbot.

Кроме этого, в отчете экспертов утверждалось, что командные серверы, управляющие атаками, располагаются в России.

Все это наталкивает на мысль о том, что это некий ответ на недавние заявления голландских СМИ о том, что голландская разведка уже много лет знала о деятельности российских хакеров, подозреваемых во вторжении в процесс выборов в Соединенных Штатах.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru