



Продемонстрирован новый тип атаки на Active Directory

Продемонстрирован новый тип атаки на Active Directory

Продемонстрирован новый тип атаки на Active Directory

Исследователи в области безопасности продемонстрировали атаку на Active Directory, позволяющую вставить собственный контроллер домена в существующую корпоративную настройку. Об этом эксперты сообщили на конференции Microsoft Blue Hat.

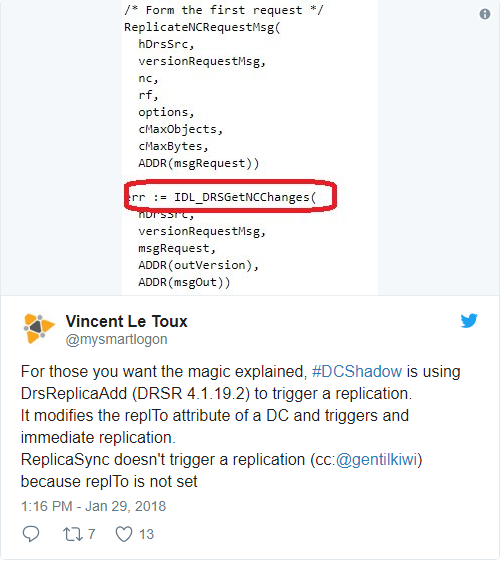
Получивший название DCShadow, этот способ атаки позволяет злоумышленнику создать контроллер домена в среде Active Directory и использовать его для доставки вредоносных объектов. Один из исследователей описал метод в Twitter:

Также более подробно метод описал другой эксперт по вопросам безопасности, специализирующийся на Active Directory, Лу Дилселль:

«Идея использования контроллера домена далеко не нова и уже несколько раз упоминалась в более ранних исследованиях. Однако предыдущая эксплуатация этого метода требовала использования агрессивных техник — например, установки виртуальной машины с Windows Server. Основная фишка атаки DCShadow заключается в создании нового сервера и объектов nTDSDSA в разделе Configuration. Объекты nTDSDSA описываются Microsoft как агент репликации, ответственный за обработку протокола Directory Replication Service».

Однако это изменение происходит в привилегированной среде, поэтому атака требует использования элементов управления при создании серверов и запуска репликации. Конечным шагом в схеме новой атаки будет инициация процесса репликации с IDL_DRSReplicaAdd RPC, что позволит атакующему установить бэкдор, добавив нового члена в административную группу.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru