



Эксперты сообщают о новом, быстро растущем IoT-ботнете

Эксперты сообщают о новом, быстро растущем IoT-ботнете

Эксперты сообщают о новом, быстро растущем IoT-ботнете

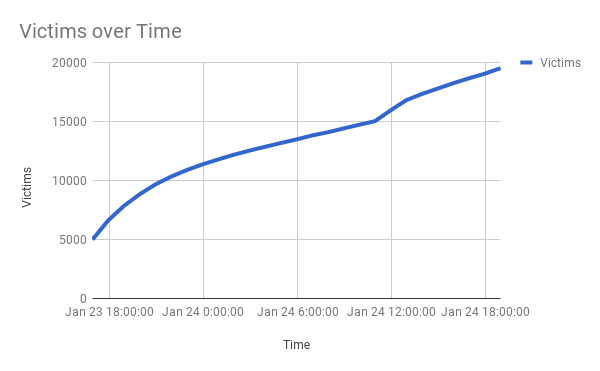
Исследователи Bitdefender предупреждают о появлении нового p2p-ботнета, поражающего в основном IP-камеры. Эксперты отмечают, что за две недели бот-сеть, получившая имя Hide ‘N Seek (HNS), выросла с 12 зараженных устройств до более 24 тысяч.

Bitdefender впервые заметил появление новой угрозы 10 января, после чего ботнет оставался какое-то время неактивным, чтобы возобновить свою деятельность 20 января, причем в новой волне эксперты уже отметили новые возможности вредоноса.

Как сообщают специалисты Bitdefender, HNS эксплуатирует уязвимость CVE-2016-10401, атакуя с ее помощью сетевые устройства. Также зловред отметился возможностью атак брутфорс — он отыскивает потенциальные мишени с открытыми Telnet-портами и пытается авторизоваться с помощью заданных данных, если они не подходят, HNS начинает перебор по словарю.

Если контакт с целевым устройством удается установить, вредонос будет искать наиболее подходящий способ заражения.

Некоторые отличительные возможности HNS (например, самораспространение и p2p-архитектура) заставляют экспертов сравнивать новую угрозу с Hajime, о котором мы писали в октябре 2016 года.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru