



Адваре GhostTeam может похищать учетные данные Facebook

Адваре GhostTeam может похищать учетные данные Facebook

Адваре GhostTeam может похищать учетные данные Facebook

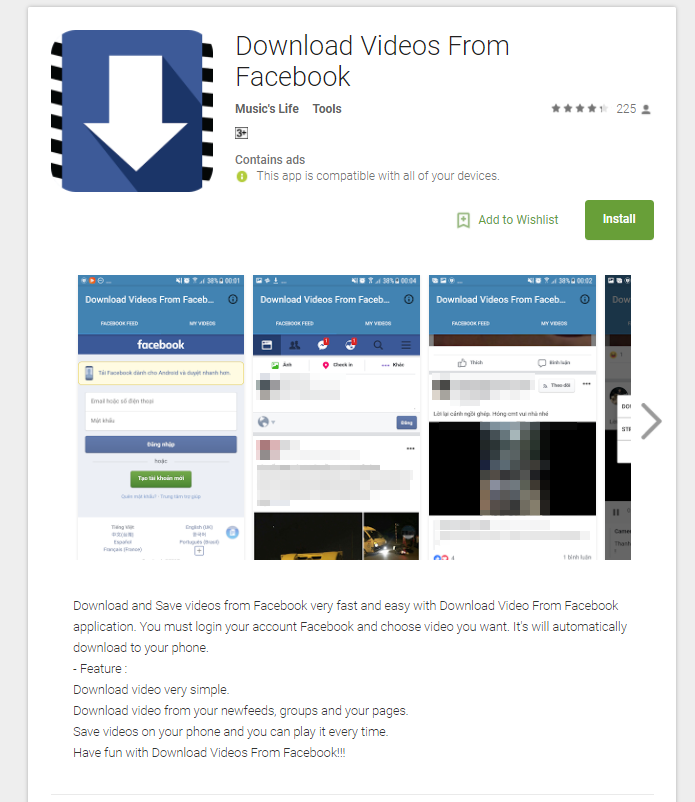
Специалисты Trend Micro обнаружили в Google Play 53 приложения, способные украсть учетные данные Facebook, а также отображать навязчивую рекламу. Компания объединила их в одно семейство под именем ANDROIDOS_GHOSTTEAM.

По словам экспертов, вредоносный командный сервер C&C указывает на mspace[.]com[.]vn. Этот факт, наряду со значительным использованием вьетнамского языка, может указывать на то, что эти вредоносные приложения имеют вьетнамские корни.

Приложения маскируются либо под какую-либо утилиту (например, фонарик, сканер QR-кода, компас), либо под инструмент для повышения производительности устройства (клинеры и тому подобное), также встречались приложения с возможностью загрузки видео из социальных сетей.

«Несмотря на то, что мы пока не видели реальных атак с использованием полученных данных пользователей Facebook, они, скорее всего, появятся в ближайшем будущем. Ранее уже украденные данные использовались для распространения опасной вредоносной программы, а также для создания ботов из учетных записей, доступ к которым удалось получить», — пишут исследователи Trend Micro.

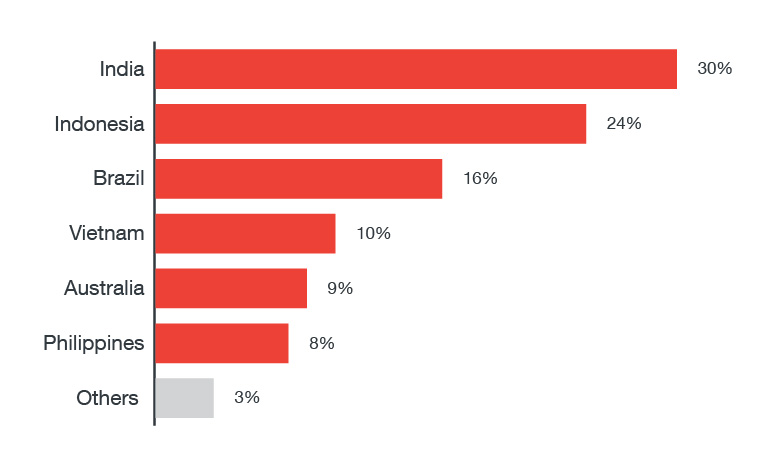
Специалисты приводят наглядное процентное соотношение стран, наиболее подверженных атаке GhostTeam:

Механизм получения учетных данных пользователей Facebook достаточно прост. При открытии пользователем Google Play или Facebook вредонос отображает предупреждение, призывающее потенциальную жертву установить поддельные сервисы Google Play. После установки пользователю также будет предложено предоставить вредоносной программе права администратора устройства.

Далее, в процессе такого же открытия пользователем Facebook, GhostTeam отобразит диалоговое окно, предлагающее жертве верифицировать аккаунт. Процесс проверки является типичной процедурой входа в систему, в ходе которой внедренный зловредом код украдет адрес электронной почты и пароль, используемые для входа в приложение Facebook. После получения этих данных GhostTeam сразу отправляет их на C&C-сервер.

Помимо кражи учетных данных Facebook, GhostTeam отображает агрессивную рекламу во весь экран в момент взаимодействия пользователя с устройством.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru