



ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

ESET: Пользователей Apple атакуют двойной фишинговой рассылкой

Антивирусная компания ESET предупреждает о новой фишинговой атаке, нацеленной на пользователей Apple. Для кражи персональных данных злоумышленники используют «двойную» рассылку.

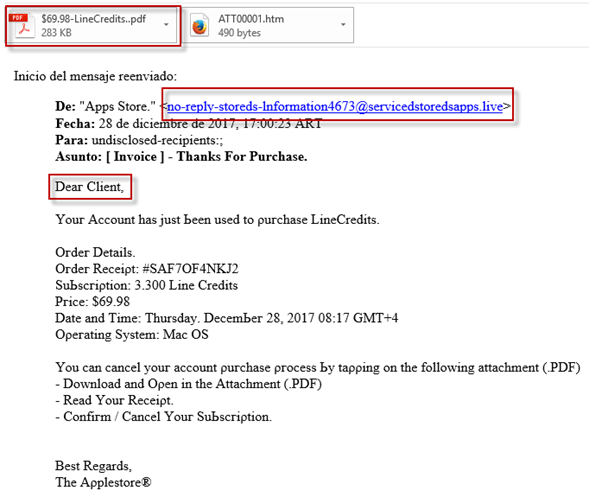
В первом письме от мошенников пользователю сообщают о несуществующей покупке приложения в App Store. В сообщении указаны детали заказа, включая сумму сделки. На подделку указывает адрес отправителя, не имеющий отношения к Apple, неперсонализированное обращение («Дорогой клиент») и подозрительный документ во вложении.

Если пользователь не обратит внимания на эти признаки и откроет вложенный файл, он обнаружит «квитанцию об оплате». В квитанции есть ссылка, которую предлагается использовать в случае проблем с заказом, – конечно, она ведет на фишинговый сайт. Там пользователю нужно ввести Apple ID и пароль, а далее «подтвердить личные данные», в том числе, данные банковской карты.

Особенность этой фишинговой кампании в том, что далее потенциальная жертва получит еще одно сообщение со ссылкой на тот же сайт. Второе письмо (от лица «Службы технической поддержки Apple») предупреждает, что часть информации об учетной записи пользователя не подтверждена. Чтобы продолжить использование сервисов Apple, пользователю предлагается подтвердить данные, заполнив форму на фишинговом сайте.

ESET рекомендует игнорировать неперсонализированные сообщения, не переходить по ссылкам из них, а также защитить компьютер комплексным антивирусным продуктом с функциями «Антифишинг» и «Антиспам».

Напомним, что недавно мы писали о том, что настройки App Store в macOS можно разблокировать с помощью любого пароля.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru