



Опубликованы подробности 15-летней уязвимости 0-day в MacOS

Опубликованы подробности 15-летней уязвимости 0-day в MacOS

Опубликованы подробности 15-летней уязвимости 0-day в MacOS

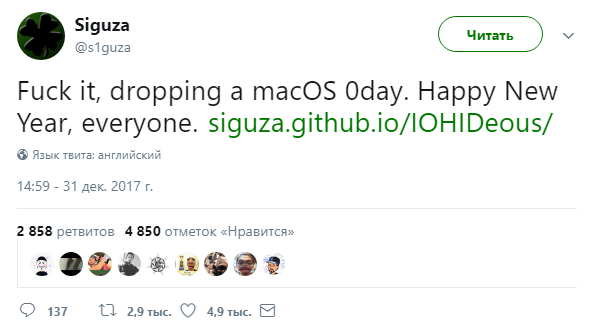
Исследователь в области безопасности, известный под онлайн-псевдонимом Siguza, в первый день 2018 года опубликовал детали неисправленной уязвимости нулевого дня в macOS. Эксперт предполагает, что эта брешь существует уже 15 лет.

Siguza опубликовал на GitHub код, доказывающий наличие уязвимости (proof-of-concept, PoC), которая может позволить атакующему без привилегий получить рутовый доступ в целевой системе, а также выполнить вредоносный код. Вредоносная программа, использующая эту уязвимость, может прочно укорениться в системе macOS, как утверждает специалист.

Изучив исходный код, Siguza пришел к выводу, что данный недостаток присутствовал в системе, по крайней мере, с 2002 года.

«Один крошечный баг, пятнадцать лет, полная компрометация системы», — пишет эксперт по этому поводу.

Уязвимость повышения привилегий находится в IOHIDFamily, расширении ядра macOS, которое было разработано для устройств взаимодействия с пользователем (HID), например, сенсорного экрана. Эта брешь, как уже было сказано выше, может позволить злоумышленнику установить рутовый шелл (root shell) и выполнить произвольный код в системе.

Эксплойт, созданный Siguza, получил название IOHIDeous, его можно использовать для всех версий macOS. Кроме всего прочего, IOHIDeous также отключает функции защиты целостности системы (System Integrity Protection, SIP) и Apple Mobile File Integrity (AMFI), которые обеспечивают защиту от вредоносных программ.

Стоит отметить, что в процессе проверки работы эксплойта на macOS High Sierra 10.13.2, он завершил свою работу, однако специалист утверждает, что код эксплойта можно настроить для работы с этой версией системы.

Также эксперт уточнил, что для успешной эксплуатации уязвимости необходимо заставить выйти вошедшего в систему пользователя, но это легко сделать в процессе перезагрузки системы, либо же в момент следующего включения компьютера.

Свое решение обнародовать подробности этой бреши Siguza принял исходя из того, что уязвимость затрагивает только macOS, причем ее нельзя использовать удаленно.

Подпишитесь на новости

Клиентов уходящих провайдеров предложили переводить к крупным операторам

Провайдер закрылся, а интернет должен остаться. Минцифры готовит механизм передачи абонентов другим операторам, если обслуживающая компания прекратит работу или лишится лицензии. Идея — избавить людей от внезапного отключения связи вместе с исчезновением поставщика.

О предложении сообщают  «Известия» со ссылкой на справочные материалы к проекту поправок в закон «О связи». Договоры клиентов планируют передавать крупным операторам, чтобы сохранить обслуживание.

Механизм обсуждается на фоне реформы лицензирования отрасли. Новые требования могут оказаться неподъёмными для части небольших провайдеров. По предлагаемой схеме другой оператор сможет временно принять управление инфраструктурой уходящей компании и обслуживание её клиентов.

Таким образом, предполагается передавать не просто список людей, которым теперь некому позвонить в поддержку, но и сеть, через которую они получают интернет.

Тем не мене сохранение доступа не стоит автоматически понимать как обещание навсегда оставить прежний тариф.

Для абонента главное, чтобы смена компании на квитанции не сопровождалась неделями без связи. Именно это предложенному механизму и предстоит обеспечить на практике.

RSS: Новости на портале Anti-Malware.ru