



Опубликованы подробности 15-летней уязвимости 0-day в MacOS

Опубликованы подробности 15-летней уязвимости 0-day в MacOS

Опубликованы подробности 15-летней уязвимости 0-day в MacOS

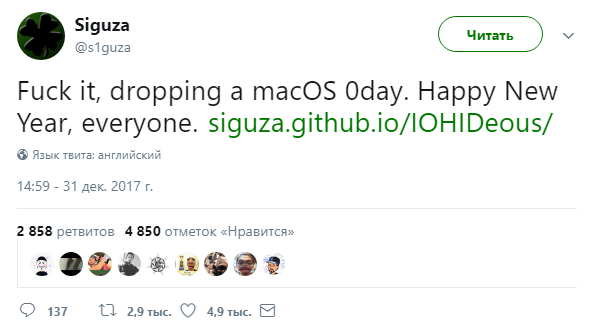
Исследователь в области безопасности, известный под онлайн-псевдонимом Siguza, в первый день 2018 года опубликовал детали неисправленной уязвимости нулевого дня в macOS. Эксперт предполагает, что эта брешь существует уже 15 лет.

Siguza опубликовал на GitHub код, доказывающий наличие уязвимости (proof-of-concept, PoC), которая может позволить атакующему без привилегий получить рутовый доступ в целевой системе, а также выполнить вредоносный код. Вредоносная программа, использующая эту уязвимость, может прочно укорениться в системе macOS, как утверждает специалист.

Изучив исходный код, Siguza пришел к выводу, что данный недостаток присутствовал в системе, по крайней мере, с 2002 года.

«Один крошечный баг, пятнадцать лет, полная компрометация системы», — пишет эксперт по этому поводу.

Уязвимость повышения привилегий находится в IOHIDFamily, расширении ядра macOS, которое было разработано для устройств взаимодействия с пользователем (HID), например, сенсорного экрана. Эта брешь, как уже было сказано выше, может позволить злоумышленнику установить рутовый шелл (root shell) и выполнить произвольный код в системе.

Эксплойт, созданный Siguza, получил название IOHIDeous, его можно использовать для всех версий macOS. Кроме всего прочего, IOHIDeous также отключает функции защиты целостности системы (System Integrity Protection, SIP) и Apple Mobile File Integrity (AMFI), которые обеспечивают защиту от вредоносных программ.

Стоит отметить, что в процессе проверки работы эксплойта на macOS High Sierra 10.13.2, он завершил свою работу, однако специалист утверждает, что код эксплойта можно настроить для работы с этой версией системы.

Также эксперт уточнил, что для успешной эксплуатации уязвимости необходимо заставить выйти вошедшего в систему пользователя, но это легко сделать в процессе перезагрузки системы, либо же в момент следующего включения компьютера.

Свое решение обнародовать подробности этой бреши Siguza принял исходя из того, что уязвимость затрагивает только macOS, причем ее нельзя использовать удаленно.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru