



Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Новая версия менеджера паролей Keeper, поставляемого бесплатно с новыми копиями Windows 10, содержит критическую ошибку. Тэвис Орманди (Tavis Ormandy), исследователь Google Project Zero, обнаруживший эту брешь, утверждает, что она не была исправлена в течение восьми дней.

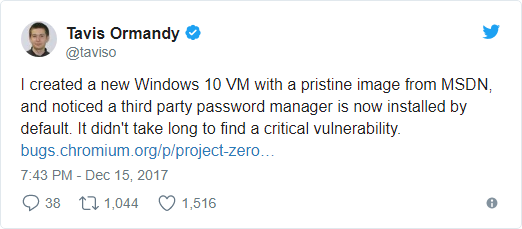
«Я создал новую виртуальную машину с образом Windows 10 и обратил внимание на то, что в системе по умолчанию установлен сторонний менеджер паролей. Я потратил немного времени на то, чтобы найти критическую уязвимость в нем», — пишет Орманди.

Уточним, что ошибка была обнаружена в версии Keeper, установленной в новой копии Windows 10, загруженной из Microsoft Developer Network напрямую. А версия, поставляемая отдельно, содержит этот баг уже более года.

Эта уязвимость позволила эксперту внедрить доверенный пользовательский интерфейс в ненадежные веб-страницы через скрипт контента, как следствие, владельцы таких сайтов могут получить данные пользователей, используя кликджекинг (clickjacking) и аналогичные методы. В настоящее время подробности уязвимости не обнародованы, поскольку у вендора есть 90 дней для ее исправления.

«Я считаю, что поступаю великодушно, классифицируя эту уязвимость заслуживающей 90 дней на исправление. Хотя, по существу, эта брешь может привести к полной компрометации, она может позволить любому веб-сайту украсть любой пароль», — добавляет Орманди.

Чтобы обосновать свои выводы, эксперт опубликовал эксплойт, доказывающий концепт атаки, где демонстрируется, как сохраненный в приложении Keeper пароль от Twitter легко компрометируется.

Утверждается, что разработчики Keeper решили проблему в течение 24 часов после того, как Орманди поделился своими выводами. Они выпустили обновление версии Keeper 11.3.

Однако также фактом является то, что ошибка присутствовала в версии для Windows 10 в течение восьми дней, но здесь эксперт больше винит Microsoft, так как партнерство компании со сторонними производителями софта иногда приносит проблемы.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru