



Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Новая версия менеджера паролей Keeper, поставляемого бесплатно с новыми копиями Windows 10, содержит критическую ошибку. Тэвис Орманди (Tavis Ormandy), исследователь Google Project Zero, обнаруживший эту брешь, утверждает, что она не была исправлена в течение восьми дней.

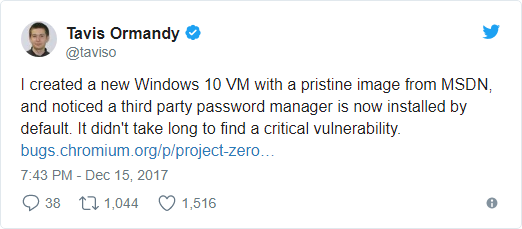
«Я создал новую виртуальную машину с образом Windows 10 и обратил внимание на то, что в системе по умолчанию установлен сторонний менеджер паролей. Я потратил немного времени на то, чтобы найти критическую уязвимость в нем», — пишет Орманди.

Уточним, что ошибка была обнаружена в версии Keeper, установленной в новой копии Windows 10, загруженной из Microsoft Developer Network напрямую. А версия, поставляемая отдельно, содержит этот баг уже более года.

Эта уязвимость позволила эксперту внедрить доверенный пользовательский интерфейс в ненадежные веб-страницы через скрипт контента, как следствие, владельцы таких сайтов могут получить данные пользователей, используя кликджекинг (clickjacking) и аналогичные методы. В настоящее время подробности уязвимости не обнародованы, поскольку у вендора есть 90 дней для ее исправления.

«Я считаю, что поступаю великодушно, классифицируя эту уязвимость заслуживающей 90 дней на исправление. Хотя, по существу, эта брешь может привести к полной компрометации, она может позволить любому веб-сайту украсть любой пароль», — добавляет Орманди.

Чтобы обосновать свои выводы, эксперт опубликовал эксплойт, доказывающий концепт атаки, где демонстрируется, как сохраненный в приложении Keeper пароль от Twitter легко компрометируется.

Утверждается, что разработчики Keeper решили проблему в течение 24 часов после того, как Орманди поделился своими выводами. Они выпустили обновление версии Keeper 11.3.

Однако также фактом является то, что ошибка присутствовала в версии для Windows 10 в течение восьми дней, но здесь эксперт больше винит Microsoft, так как партнерство компании со сторонними производителями софта иногда приносит проблемы.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru