



В преддверии праздников мошенники нацеливаются на пользователей PayPal

В преддверии праздников мошенники нацеливаются на пользователей PayPal

В преддверии праздников мошенники нацеливаются на пользователей PayPal

Благодаря приближающимся новогодним праздникам у злоумышленников появилась возможность атаковать пользователей PayPal фишинговыми письмами. Все дело в том, что многие заказывают подарки, оплачивая их при помощи PayPal, что дает киберпреступникам повод замаскировать свои письма под пришедшие от популярной платежной системы.

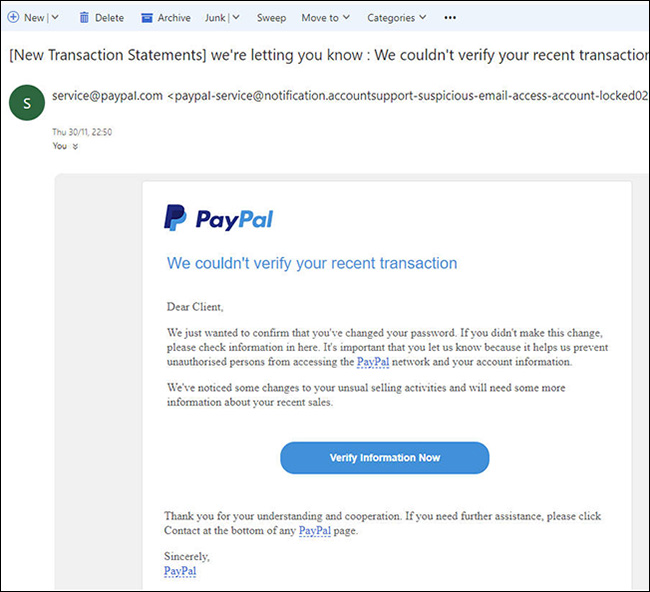
В письме злоумышленников говорится о том, что транзакции невозможно проверить и платежи клиента якобы не были обработаны. Находчивые мошенники надеются, что пользователи не заметят подвох, так как будут поглощены проблемой со своими подарками. Письмо имеет следующий вид:

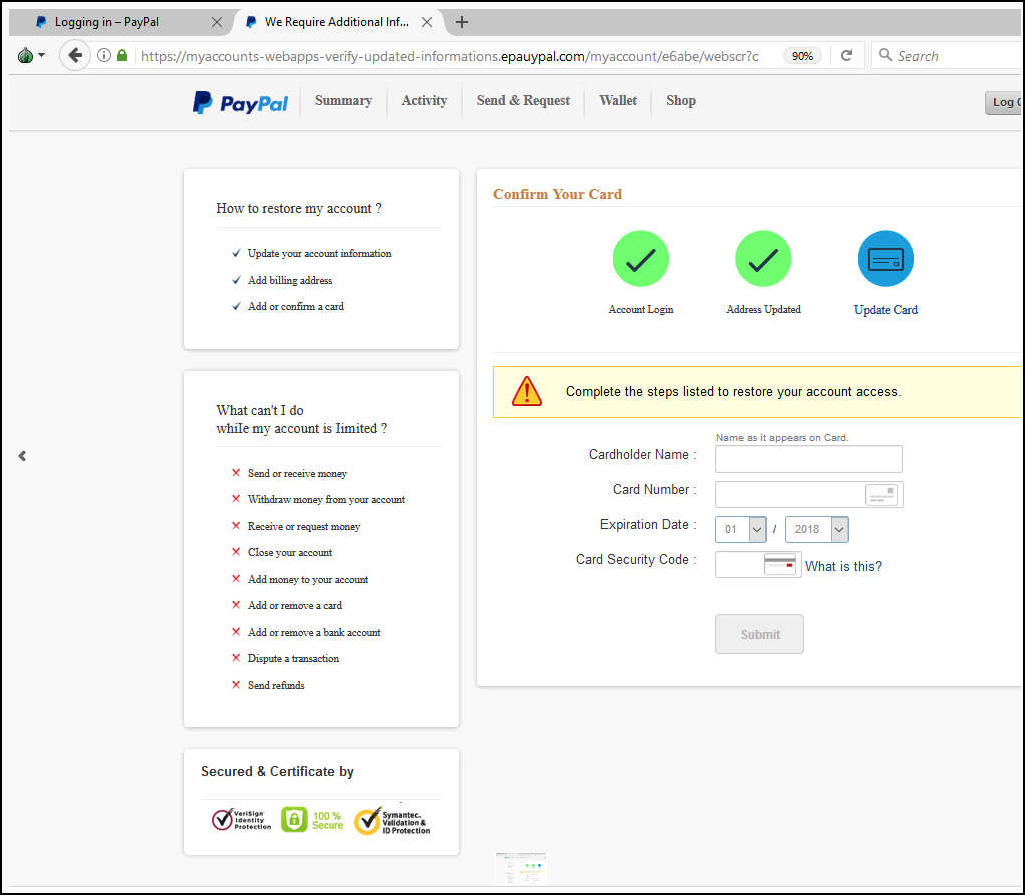
Пользователи, не сумевшие отличить подделку и нажавшие на ссылку в письме в попытке решить проблему, будут перенаправлены на фишинговый сайт, созданный злоумышленниками. На самом сайте им будет предложено ввести свои учетные данные для входа в PayPal, а также другую конфиденциальную информацию, в числе которой: физический адрес, номер телефона, имя матери, дату рождения и информацию о платежной карте.

Эксперты оценивают визуальное оформление поддельного сайта как «довольно убедительное», но достаточно посмотреть на URL-адрес, и можно сразу заподозрить неладное.

«Это хорошая тактика, если учитывать подступающие новогодние праздники. Вероятность того, что эти фишинговые письма дойдут до пользователей, которые действительно совершали покупки с помощью PayPal, очень велика», — отмечает сотрудник Malwarebytes, Кристофер Бойд (Christopher Boyd).

Ранее сегодня мы писали об утечке, которую спровоцировали системы приобретенной PayPal компании.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru