



Раскрыта схема разблокировки краденных устройств Apple

Раскрыта схема разблокировки краденных устройств Apple

Раскрыта схема разблокировки краденных устройств Apple

Специалисты Trend Micro проанализировали методы и инструменты разблокировки краденых устройств Apple. В последнее время это очень актуальная тема, так как существует значительный глобальный рынок украденных мобильных телефонов, а также мошенничество с учетными записями iCloud.

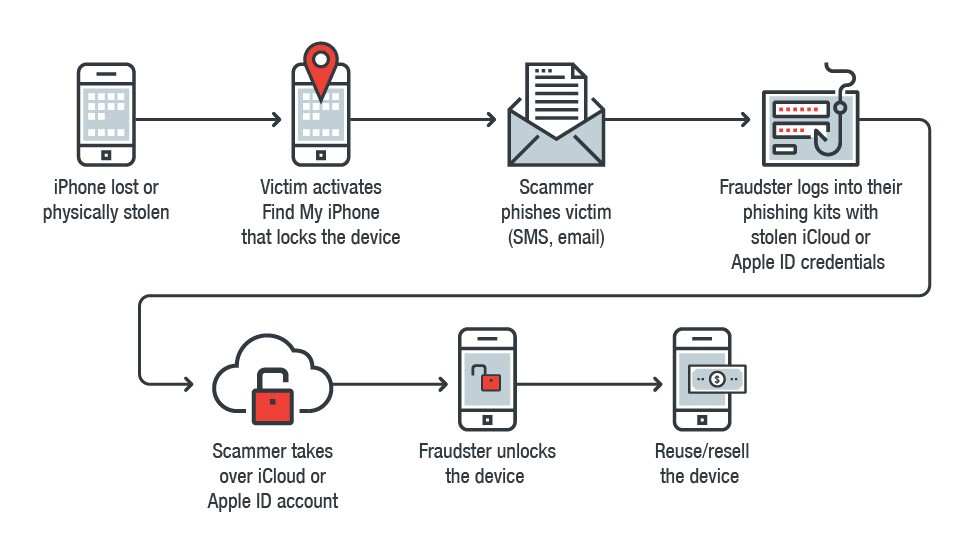
Схема с разблокировкой краденых устройств, по словам экспертов, относительно проста — мошенники присылают письмо или SMS якобы от Apple, уведомляющее о том, что устройство жертвы найдено. Если пользователь оказывается невнимательным, он переходит по ссылке в письме, которая скомпрометирует учетные данные iCloud. Эти учетные данные потом можно использовать для разблокировки краденого устройства.

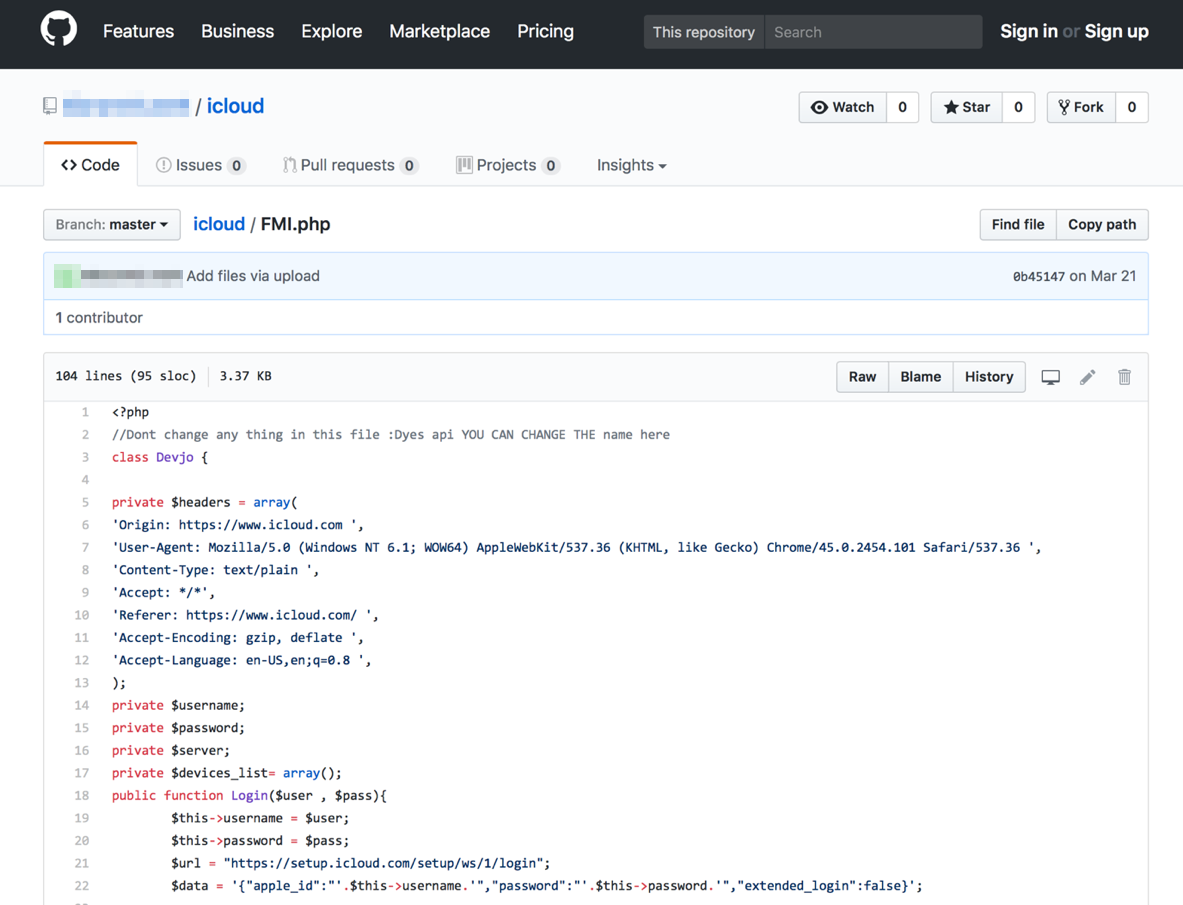
Среди инструментов, используемых киберпреступниками в своих целях можно выделить следующие: MagicApp, Applekit и фреймворк Find My iPhone (FMI.php) для автоматизации разблокировки iCloud.

Часто злоумышленники предлагают услуги по разблокировке Apple-устройств через социальные сети и личные сайты. Их клиентская база разбросана по всему миру, пользователи в Италии, Франции, Испании, США, Индии, Саудовской Аравии, Бразилии и на Филиппинах прибегают к услугам таких мошенников.

«Те схемы, которые нам удалось раскрыть, используются мошенниками из Косово, Филиппин, Индии и Северной Африки. Известно, что разработчик AppleKit активен на dev-point, арабском хакерском форуме», — говорят эксперты Trend Micro.

Ниже на рисунках приведена визуализация процесса подобных атак, вкупе с кодом, используемым для загрузки учетной записи iCloud для выполнения других вредоносных действий:

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru