



На всех версиях Windows можно скрытно выполнять код уже 17 лет

На всех версиях Windows можно скрытно выполнять код уже 17 лет

На всех версиях Windows можно скрытно выполнять код уже 17 лет

Сегодня корпорация Microsoft исправила очень серьезную брешь в Microsoft Office, которая может быть использована для запуска вредоносного кода без взаимодействия с пользователем на всех версиях Windows, выпущенных за последние 17 лет.

Уязвимость, получившая идентификатор CVE-2017-11882, была исправлена в ноябрьской партии обновлении от Microsoft. Всем пользователям рекомендуется в срочном порядке установить это обновление.

Проблема, обнаруженная исследовательской группой Embedi, затрагивает редактор формул Microsoft (Microsoft Equation Editor — EQNEDT32.EXE), представляющий собой один из исполняемых файлов, установленных на компьютерах пользователей с пакетом Office.

Этот инструмент, как можно понять из названия, позволяет пользователям вставлять математические уравнения в документы Office как динамические OLE-объекты.

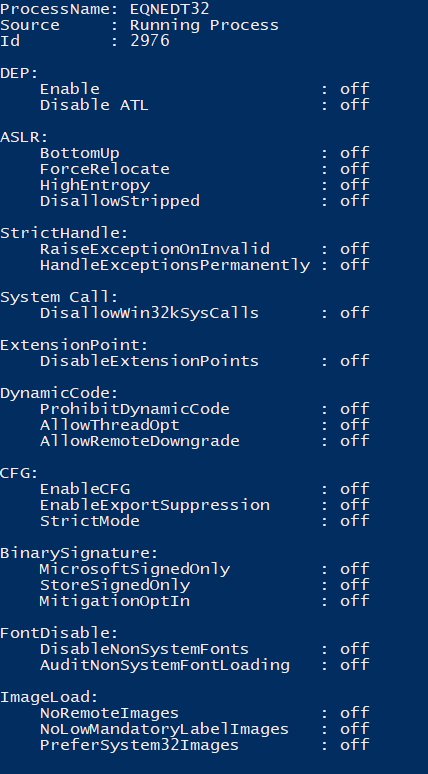
Эксперты обнаружили, что Microsoft по-прежнему использует версию файла EQNEDT32.EXE, скомпилированную 9 ноября 2000 года. Это значит, что код безнадежно устарел, использует устаревшие библиотеки и не использует последние функции безопасности, добавленные в ОС Windows.

Предположительно, использование старого компонента было необходимо для совместимости с документами, созданными в старых версиях MS Office.

В процессе дальнейшего изучения худшие опасения исследователя подтвердились — процесс, создаваемый EQNEDT32.EXE, не использовал никаких функций безопасности, реализованных в Windows 10 или Office.

С помощью инструмента BinScope от Microsoft разработчики, как и ожидалось, нашли уязвимость (переполнение буфера) в файле EQNEDT32.EXE.

«С помощью этой дыры можно было выполнить произвольную последовательность команд (например, загрузить произвольный файл из интернета и запустить его)», — утверждает команда Embedi.

«Одним из самых простых способов выполнения произвольного кода является запуск исполняемого файла с WebDAV-сервера, управляемого злоумышленником», — добавляют исследователи.

Также стоит отметить, что концепт уязвимости работает на всех типах архитектур (32-разрядных и 64-разрядных), не прерывает работы Office и не требует взаимодействия с пользователем.

Специалисты опубликовали видео на YouTube, на нем демонстрируются атаки на разные версии Office и Windows:

Подпишитесь на новости

Билайн предложил месяц бесплатного доступа к шести сервисам

Безлимитный интернет, защита от спама и облако для фотографий — Билайн предлагает попробовать до шести сервисов бесплатно на 30 дней. Подключить их можно со 2 по 9 октября, а после пробного месяца услуги отключатся автоматически.

Акция приурочена к Дню сотовой независимости, который оператор отмечает второй год подряд.

Предложение доступно клиентам с предоплатной системой расчётов независимо от тарифа. Можно выбрать одну услугу, несколько или весь набор.

В списке:

  • Виртуальный помощник PRO — принимает звонки, записывает и расшифровывает разговоры, блокирует спам и прерывает диалог при выявлении мошенника.
  • «Безлимит на 30 дней» — мобильный интернет без подсчёта гигабайтов, которым можно делиться с номерами, подключёнными к тарифу.
  • «Раздача PRO» — раздача интернета на другие устройства без снижения скорости из-за самой раздачи.
  • «Моё имя сети» — замена названия оператора на экране смартфона своим вариантом.
  • «Облако Билайн» — 250 ГБ для хранения файлов и автоматического сохранения фото и видео.
  • «Книги Билайн» — доступ к каталогу из более чем 650 тысяч электронных и аудиокниг.

Подключение — в приложении Билайна. Бесплатный период отсчитывается отдельно для каждой услуги с момента её активации. Если платная версия уже подключена, бесплатно активировать её по акции не получится.

Есть и географическое ограничение: «Безлимит на 30 дней» недоступен в Чукотском АО и Норильске.

Тем, кто уже платно пользуется четырьмя или более услугами из списка, оператор начислит 300 бонусных рублей на связь. Остальным предлагают месяц на проверку: пригодился сервис — можно продлить, не пригодился — он отключится сам.

RSS: Новости на портале Anti-Malware.ru