



Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Новый вид вымогателя, получивший имя Ordinypt, в настоящее время нацелен на пользователей в Германии. Однако вместо того, чтобы шифровать файлы, вредонос переписывает их случайными данными.

Как обнаружил эксперт G Data, все вредоносные электронные письма, доставляющие Ordinypt, написаны на немецком языке. Та же история и с требованиями выкупа. Это выдает бесспорное немецкое происхождение вымогателя.

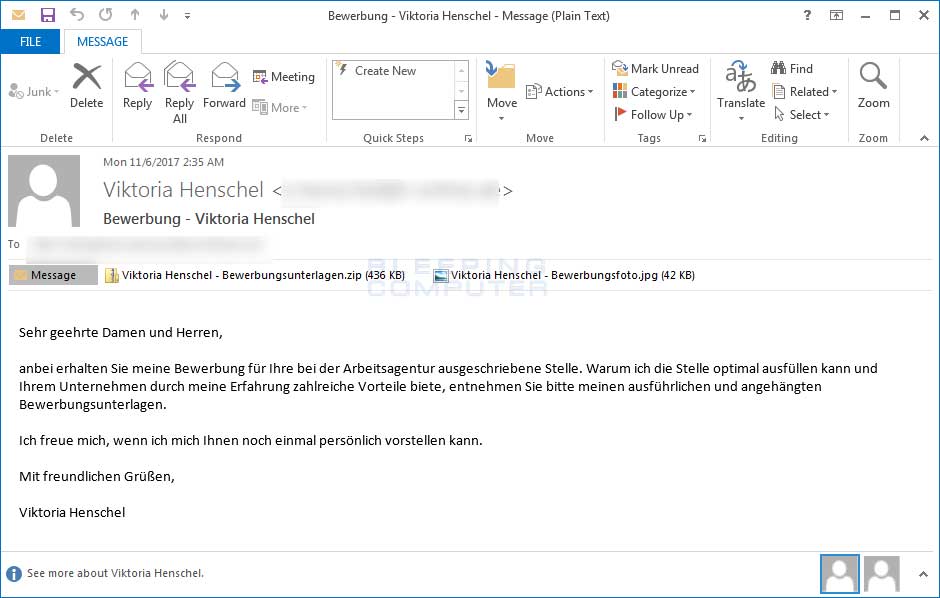
Как и в случае нашумевшего Petya, электронные письма, распространяющие Ordinypt, маскируются под резюме, отправленные в ответ на предложения работы. Эти письма содержат два файла: JPG-изображение женщины, предположительно отправляющей резюме, и ZIP-файл, содержащий резюме и краткую биографию.

Эти файлы имеют следующие имена: Viktoria Henschel - Bewerbungsfoto.jpg и Viktoria Henschel - Bewerbungsunterlagen.zip.

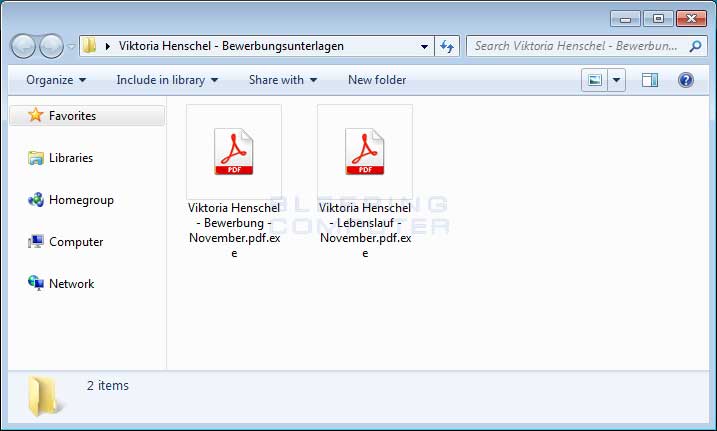
ZIP-архив содержит два EXE-файла, причем используется старый трюк с двойным расширением, чтобы заставить пользователей думать, что это файлы PDF. На компьютерах с ОС Windows, которые по умолчанию скрывают расширения файлов, расширение .exe не будет отображаться, и пользователи будут видеть только .pdf.

Запуск любого из этих исполняемых файлов приведет к выполнению Ordinypt, который является, по сути, не шифровальщиком, а вайпером (wiper), уничтожающим файлы пользователей. По словам экспертов, Ordinypt заменяет содержимое файлов случайно сгенерированными символами, состоящими из прописных и строчных букв и цифр.

Также исследователи отметили, что Ordinypt вымогает деньги, маскируя тот факт, что файлы уничтожены и не подлежат восстановлению.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru